Endpoint Detection and Response(EDR)や多要素認証(MFA)、バックアップ、パッチ管理など、ランサムウェア対策を進めている組織は少なくありません。それでも被害が発生するとしたら、何を見直すべきなのでしょうか。
2026年9月、独立行政法人情報処理推進機構(IPA)は「ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~」を公開しました。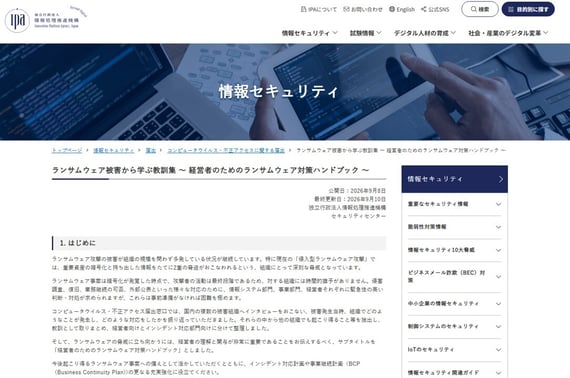 出典:独立行政法人情報処理推進機構(IPA)「ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~」 https://www.ipa.go.jp/security/todokede/crack-virus/ransomware_lessons_learned.html(参照:2026年9月8日)
本資料は、国内で実際にランサムウェア被害に遭った複数の組織へのヒアリングをもとに、被害から得られた知見や経験を教訓としてまとめたものですが、筆者が特に注目したのは、被害に遭った組織が「何も対策していなかった」わけではない点です。資料では、ヒアリング対象となったすべての組織で一般的なセキュリティ対策が実施され、運用体制も整えられていたものの、更新プログラムの適用の遅れや一時的な設定変更の放置など、日々の運用で生じたわずかな隙を突かれた事例が多く紹介されています。
本記事では、資料の中で紹介されている実際の被害からまとめた教訓のうち、セキュリティ対策を検討するうえで注目したいポイントを整理します。そのうえで、自組織のリスクと事業影響を踏まえ、対策の優先順位を考えます。
|
筆者紹介 |
|
飯田 竜司|CISSP/情報処理安全確保支援士(登録番号:第023126号) 株式会社ネットワークバリューコンポネンツ ネットワークエバンジェリスト。ネットワーク、セキュリティ分野のテクニカルマーケティングを担当。ネットワークセキュリティやゼロトラスト、ランサム攻撃対策などを中心に、セキュリティに関する情報発信を行う。 |
ランサムウェア被害から見えてきた教訓
この教訓集では、被害組織へのヒアリングから得られた教訓を、「経営・リスク管理」と「インシデント対処」の二つの観点で整理しています。ランサムウェア被害への備えを、技術的な対策だけでなく、経営判断や事業継続、インシデント対応なども含めて考える必要性が示されています。
その中で本記事が特に注目したいのは、一般的なセキュリティ対策や運用体制を整えていた組織でも、侵入や被害の拡大につながった事例が確認されている点です。
次章では、対策を実施していたにもかかわらず、どのような隙が侵害につながったのかを具体的に見ていきます。


「対策していた」のに、なぜ侵害されたのか
IPAのヒアリングでは、セキュリティ更新プログラムの適用の遅れや、一時的な設定変更を元に戻していなかったことなど、日常運用の中で生じた隙から侵入された事例が確認されています。
さらに侵入後は、安易なパスワード、更新されていないNAS、管理者アカウントでの運用など、内部ネットワークの弱点を突いて侵害が拡大したケースもありました。
Active Directory(AD)が侵害されたケースも多く確認されています。また、管理者アカウントやパスワードなどの重要な管理情報が、一般のファイルと同じように扱われていたケースもありました。
IPAでは、攻撃者がADの管理者権限を取得すると、ユーザー情報の取得やドメイン参加端末へのランサムウェア展開など、侵害の拡大につながるおそれがあるとしています。
EDRについては、週末の深夜に発生したアラートをタイムリーに確認できなかった事例が確認されています。また、バックアップがあっても侵入開始時期が分からず、安全な復元時点を判断できなかったケースもありました。
こうした事例を踏まえ、IPAでは、EDRは導入するだけでなく、アラートに迅速に対応できる監視体制を整え、定期的にログを確認、分析することが重要だとしています。また、バックアップから安全に復元するためにも、侵入時期の特定に必要なログを保存しておくことが求められます。
これらの事例から分かるのは、「対策を導入していること」と「実際のリスクを抑えられていること」は、必ずしも同じではないということです。IPAも、基本的なセキュリティ対策を徹底し、継続することの重要性を強調しています。
では、この教訓を自組織のセキュリティ対策に落とし込むとき、何を基準に優先順位を考えればよいのでしょうか。
自組織のリスクと事業影響から、対策の優先順位を考える
ここからはIPAの教訓そのものではなく、それを踏まえた筆者の考察です。
基本的な対策を継続することが大前提です。一方、システムやクラウドサービス、アカウント、権限などが増え続ける中で、すべてのリスクに同じように対策することは現実的ではありません。
そこで重要になるのが、自組織にとって何がリスクとなり、そのリスクが顕在化した場合にどのような事業影響が生じるのかを整理することです。
例えば、基幹システムや重要データ、それらを管理する基盤などは、侵害された場合の事業影響が大きければ、重点的に守るべき領域になります。Identity(アイデンティティ)もその一つです。IPAのヒアリングでもADが侵害されたケースが多く、認証情報や権限の悪用による侵害拡大を考えると、重点防御を検討する代表的な領域といえます。
ただし、何を優先すべきかは組織によって異なります。
自組織にとって、侵害された場合に最も事業影響が大きいものは何か。
これを明確にし、その周辺にあるリスクを把握することが、対策の優先順位を決める出発点になります。
重要領域を取り巻くリスクを継続的に把握する
重点的に守る領域を決めても、その周辺のリスクは固定されたものではありません。
システムの追加、設定や権限の変更、新たな脆弱性の発見などによってIT環境は日々変化し、攻撃者に悪用され得る弱点や露出(Exposure)も変化します。IPAの事例でも、更新プログラムの適用の遅れや一時的な設定変更の放置が侵入につながっていました。
そのため、一度の診断や棚卸しで終わらせず、資産や設定、脆弱性、権限などを継続的に把握し、リスクの変化に応じて優先順位を見直すことが重要だと考えます。
こうした継続的なリスク管理の考え方は、Exposure Management(エクスポージャー管理)やContinuous Threat Exposure Management(CTEM)にもつながります。
重要な領域を重点的に守り、その周辺で生じるリスクを継続的に把握する。
「重点防御」と「継続的なリスク管理」を組み合わせ、IT環境の変化に合わせて対策の優先順位を見直していくことが重要です。
残るリスクをどこまで許容するのか
重点防御と継続的なリスク管理を行っても、すべてのリスクをゼロにすることはできません。
そこで最後に必要になるのが、対策を実施したあとに残るリスクを、どこまで許容するのかという判断です。
「どこまで対策するか」はセキュリティ部門だけで決められるものではありません。想定される事業影響や対策コストを踏まえて、経営層とともに判断する必要があります。
ここまでの内容を、次の3点について自組織に置き換えて考えてみてください。
-
自組織にとって、侵害された場合に最も事業影響が大きいものは何か
-
その重要領域を取り巻くリスクを把握し、優先順位を付けられているか
-
どこまでのリスクを許容するのか、経営と合意できているか
何を守るべきか。そこにどのようなリスクがあるのか。そして、どこまでのリスクを許容するのか。
基本的なセキュリティ対策を継続することを前提に、これらの問いを実務担当者と経営が共有し、対策の優先順位を見直していくことが、自組織に合ったランサムウェア対策につながります。
さらに具体的な対策を検討される方へ
Identity Security(アイデンティティセキュリティ)の強化を検討したい方は、ランサムウェア攻撃における認証対策や、AD認証へのMFA適用について解説した以下の記事もご覧ください。
| 関連記事はこちら |
リスクを継続的に把握し、優先順位を付けて対策する考え方については、以下の記事で詳しく解説しています。
| 関連記事はこちら |
クラウド環境のリスク管理を具体化したい方は、以下の記事も参考になります。
| 関連記事はこちら |
参考
独立行政法人情報処理推進機構(IPA)
「ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~」
URL:https://www.ipa.go.jp/security/todokede/crack-virus/ransomware_lessons_learned.html
参照:2026年9月8日