ランサム攻撃をはじめとするサイバー攻撃への対策として、改めて重要性が高まっているのが「特権」の保護です。
実際のサイバー攻撃でも、管理者などの強い権限を持つアカウントが標的となり、侵入後の権限昇格やラテラルムーブメントに悪用されるケースは珍しくありません。
経済産業省のSCS評価制度のような、各種ガイドラインやベストプラクティスでも、特権アカウントの管理や最小権限、利用状況の監視などは、基本的なセキュリティ対策として挙げられています。
こうした背景から、特権管理を強化しようと考えている組織も多いのではないでしょうか。
「SCS評価制度」の要求基準準拠に必要な特権アカウント対策ポイント
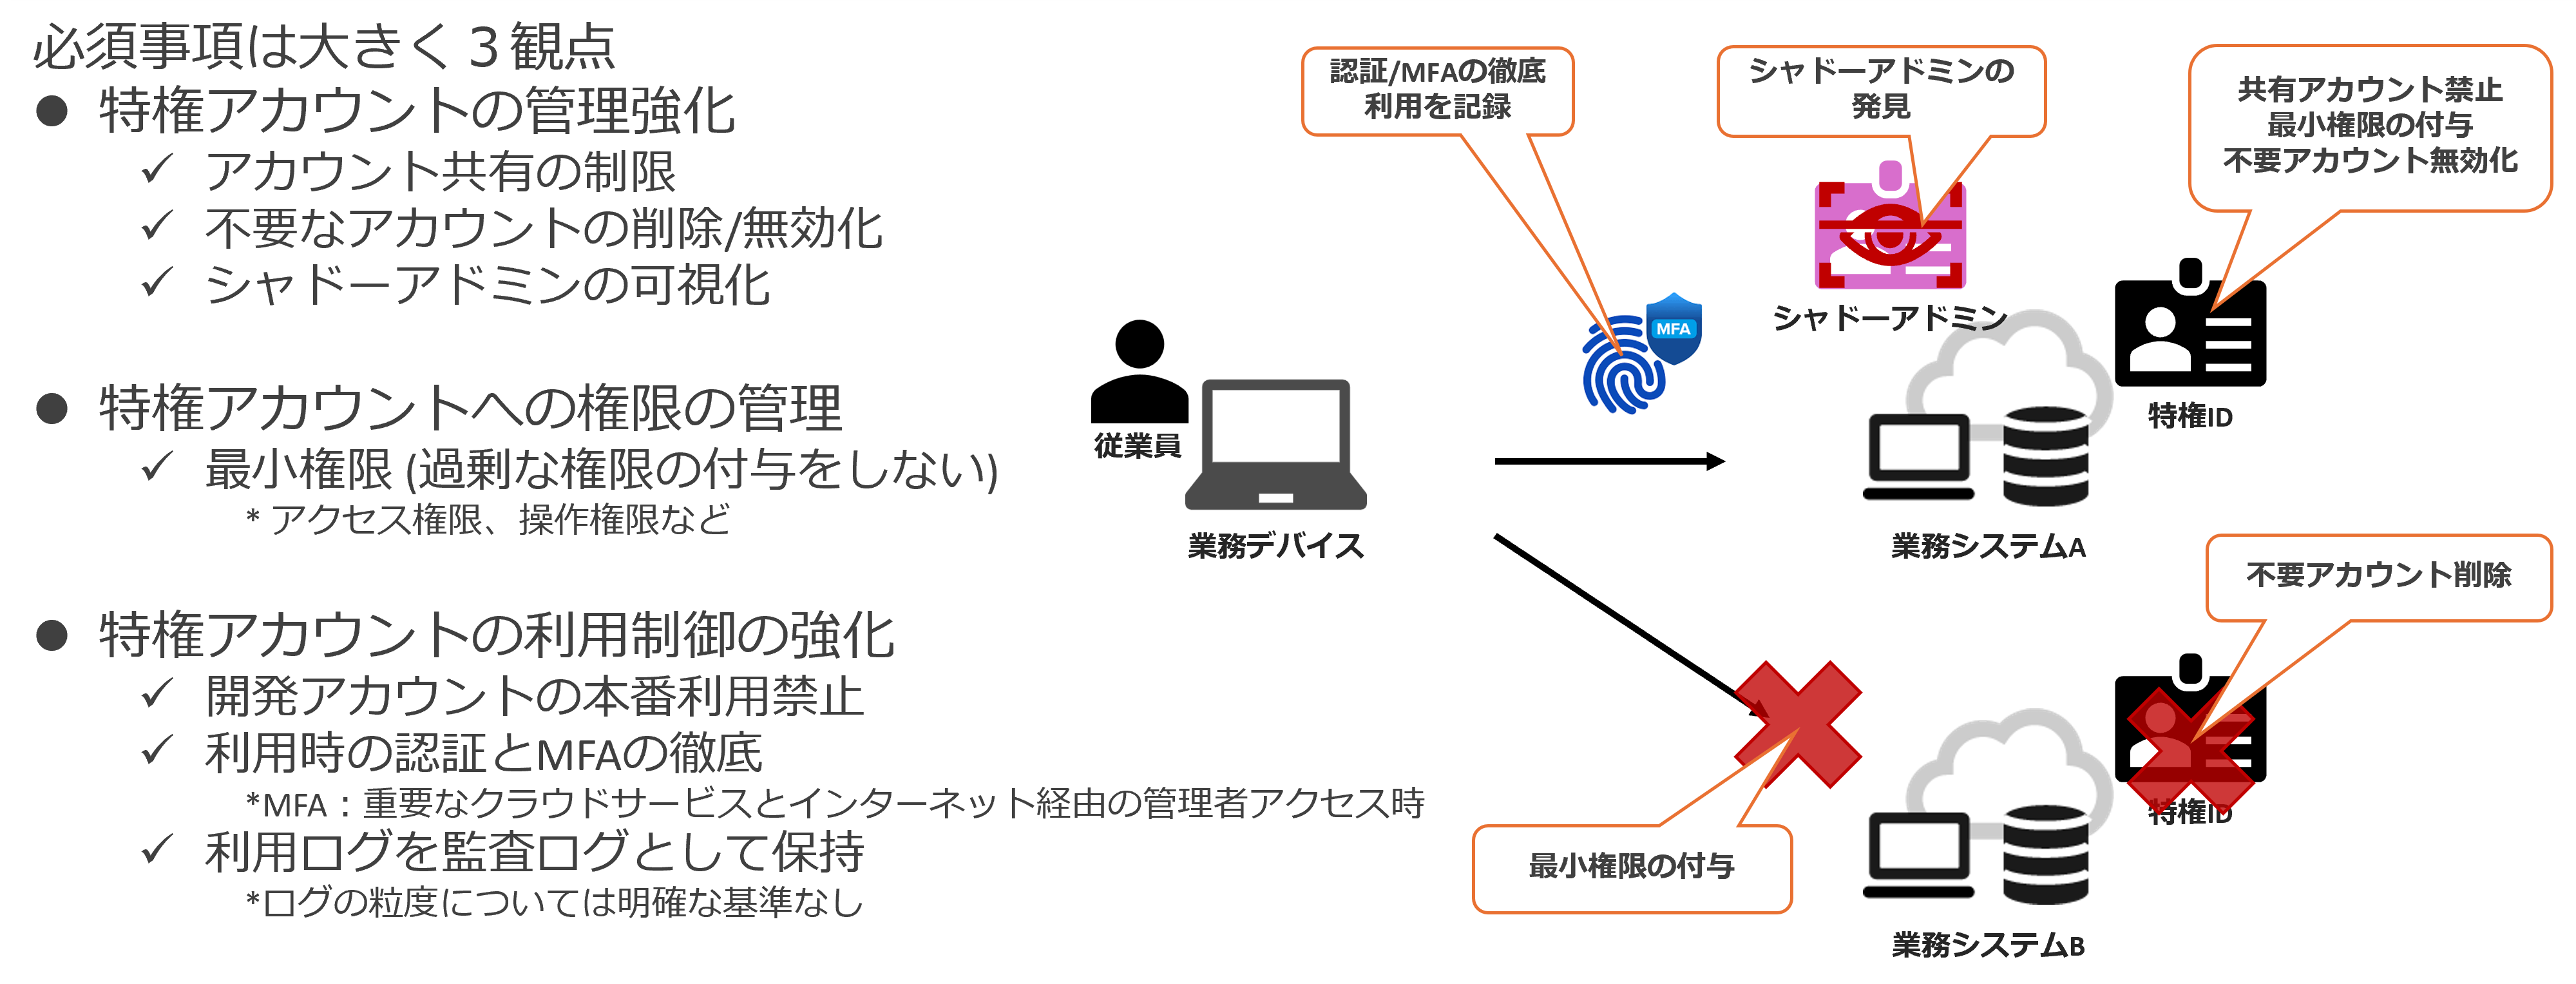
*運用体制やルール整備による対応ではなく、特別な設定や対策ソリューションの導入が必要な項目にフォーカスしています。
*本内容は弊社理解に基づく要点の抜粋です。正式な内容および全文については、ガイドラインや基準の原文をご確認ください。
出典:経済産業省「「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(SCS評価制度の構築方針)を公表しました」関連資料「別添 ★3・★4要求事項及び評価基準」を基にNVC作成(2026年8月24日参照)https://www.meti.go.jp/press/2025/03/20260327001/20260327001.html
では、具体的に何から始めるのがよいのでしょうか。
本ブログでは、特権管理対策の重要ポイントをおさえながら、いきなりPAMから始めるべきなのか、特権管理対策を何から始めるべきなのか解説します。
特権管理といえばPAM。でも、いきなりPAMから始めるべき?
特権管理の代表的なソリューションとして挙げられるのが、PAM(Privileged Access Management)です。
PAMには、特権アカウントやパスワードをVaultで管理する機能、アクセス時の認証や承認、利用状況の監視、セッション記録など、特権を厳格に管理するための強力な機能が備わっています。
特に重要な特権アカウントを厳密に管理するという点では、非常に有効なソリューションです。
一方で、広い範囲の特権をPAMで管理しようとすると、管理対象となるアカウントの整理や登録、既存の認証やアクセスフローとの連携、運用ルールの整備などが必要になります。導入だけでなく、その後の運用まで考えると、決して簡単な対策ではありません。
ただ、サイバー攻撃対策として考えると、まず重要なのは特権を攻撃者に悪用させないことです。
では、そのために最初からすべてのPAM機能が必要なのでしょうか。


まずは「把握する」「気づく」「防ぐ」
サイバー攻撃対策という観点では、まず次の3つを押さえることが、特権管理のベースになると考えています。
まず必要なのが、どこに特権があるのかを把握することです。
明確に管理者として認識されているアカウントだけが、対策すべき特権とは限りません。設定や権限の組み合わせによって、管理者が認識していなくても実質的に強い権限を持っているIDが存在する可能性もあります。
PAMで厳格に管理する場合でも、そもそも「何を管理すべきなのか」が分かっていなければ、適切な対策にはつながりません。まず組織内のIDや権限を可視化し、守るべき特権を把握することがスタートになります。
次に必要なのが、特権の悪用に気づける状態をつくることです。
誰が、いつ、どこに対して特権を利用したのか。認証ログなどから利用状況を把握し、通常とは異なる認証や不審な特権利用を発見できる状態にしておきます。攻撃者が正規のIDやパスワードを窃取している場合、認証に成功したという事実だけでは、正規利用なのか攻撃なのかを判断できないこともあります。利用状況まで見て、不審な動きに気づけることが重要です。
そして理想は、気づくだけではなく、特権の悪用そのものを防ぐことです。
例えば、特権利用時に多要素認証(MFA)を要求すれば、IDやパスワードが窃取されたとしても、それだけでは特権を利用できない状態をつくることができます。
つまり、まず整えたいのは「特権を把握する」「悪用に気づく」「悪用を防ぐ」という3つの対策です。
クラウドではできても、AD認証では難しいことがある
では、この3つの対策を既存の認証環境で実現することは難しいのでしょうか。
クラウド認証では、こうした対策を比較的取りやすくなっています。
例えばMicrosoft Entra IDでは、MFAやConditional Accessを利用して、ユーザーやリスクなどの条件に応じた認証、アクセス制御を行うことができます。
一方で、同じように対策しようとすると難しいのが、オンプレミスのActive Directory(AD)を利用したAD認証です。
クラウド移行が進む一方で、業務システムやサーバー、ファイル共有、管理ツールなどにAD認証を残しながら運用している組織も少なくありません。
こうしたKerberos、NTLM、LDAPなどを利用するAD認証に対して、AD単体の標準機能だけで、クラウドサービスと同じようにMFAを適用したり、リスクに応じて認証を制御したりすることは簡単ではありません。
既存のAD環境を今後も使い続けるのであれば、認証基盤を大きく変えずに、AD認証まで含めて特権の悪用をどう防ぐかを考える必要があります。
そこでSilverfortという選択肢
そこで活用できるのが、Silverfortです。
Silverfortは、ADをはじめとする既存のID環境と連携し、IDや認証を可視化、分析、制御する Identity Security Platformです。
先ほど整理した「特権を把握する」「悪用に気づく」「悪用を防ぐ」という対策を、AD認証まで含めて広げることができます。
さらにSilverfortでは「Vaultless PAM」という考え方のもと、Vaultによる資格情報管理を前提とせず、特権アクセスそのものを制御するアプローチも提供しています。
一方、Vaultによる資格情報の厳格な管理や、詳細なセッション記録まで必要な特権には、従来型PAMを組み合わせることもできます。
まずSilverfortで組織全体の特権を可視化し、悪用に気づき、防ぐための対策を広く適用する。そのうえで、さらに厳格な管理が必要な特権にはPAMを活用する。
こうした段階的な進め方も、特権管理を強化する一つの方法です。
PAMとSilverfortの提供機能についてご興味がある場合には、こちらのブログも参照ください。
| 関連記事はこちら |
特権管理を検討しているなら、まず現状の可視化から
特権管理を始めるからといって、最初に「どのPAM製品を導入するか」を決める必要はありません。
特に、現在のAD環境を活かしながら特権管理を強化したいのであれば、まずはSilverfortを使った対策から検討してみてはいかがでしょうか。
「どこから対策すればよいか分からない」「自社にどのような特権が存在しているのか、まず確認したい」といった場合は、お気軽にご相談ください。
当社では現在、組織内のIDを可視化するアセスメントを無償で実施しています。
特権管理の第一歩として、まず自社のID環境や特権の状況を確認してみたいという方も、お気軽にお問い合わせください。
また、冒頭にご紹介したSCS評価制度につきまして、特権管理対策に関する要件の解説ブログも公開しています。こちらもぜひご参照ください。
| 関連記事はこちら |