Active Directory(AD)を使った認証は、多くの組織で今も中核にあります。一方で、セキュリティ強化の流れの中で「MFAを適用したい」というニーズは年々高まっています。
ところが現場では、クラウドサービスやWebアプリにはMFAを導入できても、AD認証が関与する領域だけが“例外”として残ってしまうケースが少なくありません。特権アカウント、リモートアクセス、レガシーな業務システムなど、重要度の高いアクセスでありながらMFAを適用しづらい領域もあります。
こうしたAD認証へのMFA適用を、既存環境への影響を抑えながら実現する手段として、弊社ではSilverfortをご提案しています。
本ブログでは、AD認証へのMFA適用が難しい理由と主な対応方法を整理した上で、Silverfortを活用してどのようにMFAを適用できるのか、その仕組みや適用イメージを紹介します。
AD認証へのMFA適用はなぜ難しい?どう実現する?
まず、AD認証へのMFA適用が難しい理由を整理します。
AD認証で広く使われるNTLMやKerberosには、認証フローの途中にMFAのような追加認証を組み込む仕組みがありません。そのため、クラウドサービスのように認証基盤側の機能だけでMFAを追加することが難しいケースがあります。
AD認証にMFAを適用する方法は、大きく次の3つに分けることができます。
- AD中心の認証から脱却し、クラウド前提のID基盤へ移行する
認証基盤そのものをクラウド側へ移行する方法です。ただし、業務システムの更改や移行を伴うことも多く、中長期的な取り組みになる場合があります。 - 業務システム側で追加認証を実装する
対象となるシステムごとにMFAを実装する方法です。個別のシステム改修や設定が必要になるほか、MFAを適用できる範囲もシステムによって異なります。 -
AD認証を置き換えず、認証のタイミングに介入して追加の判定(必要に応じてMFA)を行う既存のAD認証を利用しながら、認証が発生したタイミングで追加の判定を行い、必要に応じてMFAを要求する方法です。既存環境を活かしながらMFAの適用範囲を広げたい場合の選択肢となります。
それぞれ既存環境への影響やMFAを適用できる範囲が異なるため、自組織の環境や目的に合わせて選択する必要があります。

SilverfortによるAD認証へのMFA適用の仕組み
Silverfortは、先ほど紹介した③「AD認証を置き換えず、認証のタイミングに介入して追加の判定(必要に応じてMFA)を行う」アプローチを実現するソリューションです。
AD認証が発生すると、Silverfortが認証要求を分析し、設定したポリシーに基づいて「許可する」「MFAを要求する」「遮断する」といった追加の判定を行います。
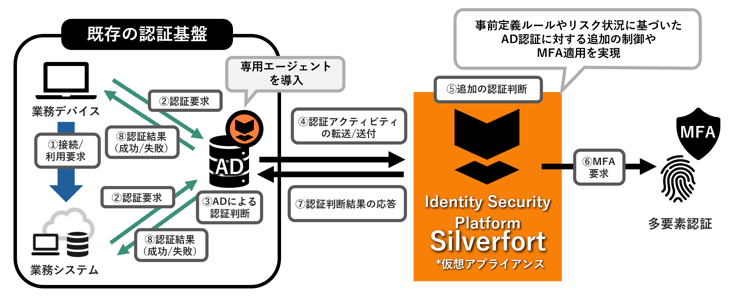
SilverfortがADの代わりに認証を行うわけではありません。通常どおりADによる認証に加えてSilverfortによる判定が行われ、MFAが要求された場合は、追加認証に成功した上でアクセスが許可されます。
この仕組みにより、NTLMやKerberosなどを利用するAD認証に対して、業務システムやアプリケーション側を大きく変更することなくMFAを追加できます。
SilverfortでMFAを適用できる範囲と運用イメージ
Silverfortでは、対象となるユーザーやグループ、アクセス元、アクセス先などの条件に応じて、MFAを適用するポリシーを設定できます。
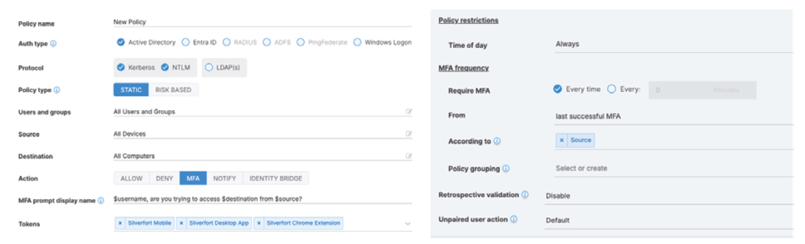
例えば、以下のようなMFA運用が可能です。
-
特権アカウントによるアクセスにMFAを要求する
-
リモートアクセス時の認証をMFAの対象にする
-
重要なサーバーへのアクセスから優先してMFAを適用する
また、RDPやVPN、Windowsログオン、レガシーアプリケーション、ファイルサーバーなど、従来はMFAを適用しづらかったAD認証にも適用範囲を広げることができます。
これにより、既存環境を一度に大きく変更するのではなく、重要度の高い認証からMFAを適用し、段階的に対象を広げていくことも可能です。
まとめ
AD認証へのMFA適用には複数のアプローチがあり、既存環境への影響やMFAを適用できる範囲を踏まえて、自組織に合った方法を選択する必要があります。
Silverfortは、その中でも既存のAD認証を置き換えず、認証のタイミングに追加の判定を行うことで、これまでMFAを適用しづらかった認証にも適用範囲を広げることができます。また、ユーザーやアクセス元、アクセス先などの条件に応じてポリシーを設定できるため、重要度の高い認証から段階的に対策を進めることも可能です。
AD認証へのMFA適用を具体的に検討したい方へ
ホワイトペーパー「AD認証にそのままMFAを追加」では、本ブログで紹介した内容をさらに掘り下げた以下の内容を詳しく解説しています。
-
AD認証にMFAを適用しづらい技術的な背景
-
AD認証にMFAを適用する3つのアプローチとそれぞれの注意点
-
SilverfortでAD認証にMFAを追加適用する考え方
-
Silverfortの導入構成と、ポリシーでMFA適用範囲を決める方法
AD認証へのMFA適用方法を比較し、自組織に適した進め方を検討したい方は、ぜひご活用ください。
Silverfortについて詳しく知りたい方へ
Silverfortは、AD認証へのMFA適用だけでなく、組織内のIDや認証の可視化、分析、リスクに応じた認証制御などを提供する統合アイデンティティセキュリティプラットフォームです。
Silverfortの全体像や、アイデンティティや認証に関する課題にどのように活用できるのかについては、以下の記事で詳しく紹介しています。
| 関連記事はこちら |
Silverfortを活用したAD認証へのMFA適用について、自組織の環境でどのように実現できるか確認したい場合は、お気軽にご相談ください。
|
筆者紹介 |
|
佐藤 佑樹|テクニカルマーケティングチーム マネージャー/セキュリティエバンジェリスト/CISSP セキュリティ製品のエンジニアやセキュリティサービスの立ち上げ、運用を経て、現在はテクニカルマーケティングを担当。新たなセキュリティ製品や技術の調査、ソリューション企画に携わるほか、最新のセキュリティ技術や脅威動向について、ブログやセミナーなどを通じて情報発信を行う。 |