

2026年9月、警察庁から「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」が公開されました。
出典:警察庁ウェブサイト「サイバー空間をめぐる脅威の情勢等」
https://www.npa.go.jp/publications/statistics/cybersecurity/index.html (2026年9月11日 参照)
今回のレポートによると、ランサムウェア被害が半期として過去最多となったほか、ぜい弱性探索行為等の不審なアクセスも令和7年上半期から50.7%増加しており、サイバー攻撃の活発化が数字として表れています。
また、高性能AIの悪用による攻撃の高速化や大規模化への懸念、DDoS攻撃のサービス化、電話や遠隔操作ソフトを組み合わせたボイスフィッシング、「ニセ社長詐欺」など、攻撃手口の変化も取り上げられています。
本ブログでは、警察庁のレポートから組織が特に押さえておきたいサイバー脅威を取り上げ、令和7年版からの変化と、今後のセキュリティ対策を考える上でのポイントを解説します。
|
筆者紹介 |
|
飯田 竜司|CISSP/情報処理安全確保支援士(登録番号:第023126号) 株式会社ネットワークバリューコンポネンツ ネットワークエバンジェリスト。ネットワーク、セキュリティ分野のテクニカルマーケティングを担当。ネットワークセキュリティやゼロトラスト、ランサム攻撃対策などを中心に、セキュリティに関する情報発信を行う。 |
令和8年上半期の注目すべきサイバー脅威
今回のレポートでまず注目したいのが、インターネット上で観測される不審なアクセスの増加です。
レポートによると、警察庁が設置したセンサーで検知した、ぜい弱性探索行為等の不審なアクセスは、1日、1IPアドレス当たり13,687件となり、令和7年上半期の9,085件から50.7%増加しました。その大部分は海外を送信元とするアクセスです。
送信元を国別に見ると、米国、オランダ、ブルガリア、英国、ドイツの順となっており、特にオランダからのアクセスは令和7年上半期から501.3%増と大幅に増加しています。
また、令和8年5月からは、Miraiボットの特徴を持つアクセスの急増も確認されてるという内容も記載されていました。Miraiボットとは、Miraiと呼ばれるマルウェアに感染した家庭用無線ルータやInternet of Things(IoT)機器などを指し、Distributed Denial of Service(DDoS)攻撃等に悪用される可能性があります。
NVC解説
この結果から改めて意識しておきたいのは、インターネットに公開されたシステムは、攻撃者から継続的に探索されているという点です。
攻撃者は特定の組織だけを狙うとは限りません。インターネット上に公開されているサーバ、Virtual Private Network(VPN)機器、ネットワーク機器、IoT機器などを広く探索し、未修正のぜい弱性や設定不備、漏えいした認証情報など、侵入に利用できるポイントを探しています。
不審なアクセスが大きく増加していることを踏まえると、侵入後の検知だけでなく、外部から見えるIT資産やぜい弱性を継続的に把握し、攻撃に利用され得る箇所を事前に減らしていく視点が欠かせません。


ランサムウェア被害は半期として過去最多
レポートによると、令和8年上半期のランサムウェア被害報告件数は123件となりました。
これは、警察庁が統計を取り始めた令和2年下半期以降、半期として過去最多であるとのことです。令和7年上半期の116件からも増加しており、依然として深刻な脅威であることが分かります。
被害組織については、中小企業が約6割を占めています。業種別では製造業が約3割と最も多く、卸売、小売業、情報通信業、不動産、物品賃貸業が続いています。
被害後の影響も無視できません。令和8年上半期にランサムウェア被害に遭った企業、団体等へのアンケートでは、調査費用や復旧費用として総額1,000万円以上を要した組織が約6割を占め、1か月未満で復旧した組織は5割弱にとどまっています。
侵入経路では、依然としてVPN機器が約5割を占めていると報告されています。
NVC解説
ランサムウェア対策では、感染後にマルウェアを検知する仕組みやバックアップだけでなく、侵入されにくい環境を整えることも欠かせません。
今回のレポートでも、VPN機器などインターネットに露出した箇所からの侵入が大きな割合を占めています。また、侵入後には管理者権限の奪取や内部探索、データの窃取、暗号化などが行われる典型的な流れも示されています。
ランサムウェア対策は、侵入前のリスク低減から侵入後の被害拡大防止、早期検知、インシデント対応、事業復旧までを一連の流れとして設計することが求められます。
AI悪用は「攻撃のハードル低下」に加えて「高速化、大規模化」へ
今回のレポートでは、AIについても引き続き大きく取り上げられています。
警察庁は、AIに伴うリスクとして、不正プログラムやフィッシングサイトの作成、偽情報や誤情報の生成、機密情報の漏えい、各種犯罪への悪用などを挙げています。
今回特に注目したいのが、高性能AIの悪用によるサイバー攻撃の高速化や大規模化への懸念です。レポートではさらに、AIの発達により、人間が関与せずAIで自動化したサイバー攻撃が今後増える可能性にも言及しています。
実際の事例としても、AIを悪用したランサムウェアの作成や、AIで警察官役の顔を生成して被害者をだます特殊詐欺などが紹介されています。
NVC解説
前回の令和7年版では、生成AIによって攻撃準備が容易になり、攻撃に必要な技術的ハードルが下がる可能性が大きなポイントの一つでした。
今回のレポートでは、それに加えて、高性能AIの悪用による攻撃の高速化や大規模化、将来的な攻撃の自動化までがリスクとして示されています。
ただし、AIが実際のサイバー攻撃被害をどの程度増加させているかは、このレポートだけから判断することはできません。
攻撃者によるAI利用を前提にすると、防御側も人による都度対応だけに依存せず、資産やぜい弱性の継続的な把握、監視、分析、対応を効率化していくことが求められます。
DDoS攻撃でも進む「サービス化」
今回のレポートでは、令和8年2月に、親ロシア系ハクティビストグループとみられるグループによって、政府機関や交通機関、金融機関等を狙ったDDoS攻撃が行われ、複数のWebサイトで閲覧障害等が発生したことが紹介されており、DDoS as a Serviceについても取り上げられています。
DDoS as a Serviceとは、DDoS攻撃に必要なインフラを運営するグループが、代金と引き換えに依頼者から攻撃を請け負う攻撃代行サービスです。このような代行サービスの登場で、専門的な専門的な知識を持たない者でも容易に攻撃が可能となるため、攻撃者側の裾野の広がりがみられています。
NVC解説
こうした「サービス化」は、DDoSだけに見られる動きではありません。
ランサムウェアでは、攻撃に必要なランサムウェアやリークサイト等の環境を提供するRansomware as a Service(RaaS)が確認されており、警察庁も高度な技術的専門知識を持たない者による攻撃が可能になると指摘しています。
DDoS as a Serviceも同様に、攻撃者自身がすべての技術やインフラを用意せずに攻撃へ関与できる仕組みです。NVCでは、こうした攻撃機能やインフラが第三者から提供される動きを、Cybercrime as a Serviceという広い枠組みで捉えています。
フィッシングは件数だけでなく「手口の複合化」に注意
レポートでは令和8年上半期のフィッシング報告件数は約73万件であると記載されています。
今回特に注目したいのは、件数だけでなく、攻撃に使われるインフラや手口にも変化が見られる点です。
サイバー特別捜査部が、令和7年8月1日から令和8年7月31日までの1年間に入手した、フィッシングメールと評価される約36万件を分析した結果、送信元IPアドレスから推定される送信元サーバの所在国では、中国が45%と最も多く、次いで日本、ブラジルとなってるとのことです。
また、多くの送信元IPアドレスからの受信は1~3日の限られた期間に集中しており、レポートでは攻撃者がターゲットや攻撃キャンペーンごとにメール送信用インフラを短期間で切り替える傾向があることを指摘されています。
さらに、令和8年5月には、企業への電話を起点に、遠隔操作ソフトと偽サイトを組み合わせてインターネットバンキングの認証情報を窃取し、企業側の端末を遠隔操作して不正送金する新たなボイスフィッシングの手口による被害が急増したとの記載もあります。
レポートでは企業が普段使用している端末から送金を実行することで、金融機関による端末認証や不正取引監視を回避しようとする意図があると考えられるとしています。
NVC解説
今回の事例が示しているのは、「怪しいメールを見抜く」だけではフィッシング対策として十分ではないということです。
電話、遠隔操作ソフト、偽サイトなど複数の手段を組み合わせられると、利用者が正規の手続だと信じたまま攻撃者に協力してしまう可能性があります。
そのため、メール対策に加えて、多要素認証(MFA)やフィッシング耐性の高い認証、端末の監視や制御、重要な操作に対する確認手順などを組み合わせて対策することが求められます。
「ニセ社長詐欺」など企業の業務プロセスを狙う詐欺
今回、組織が特に注意したい脅威の一つが「ニセ社長詐欺」です。
レポートによると令和8年1月から6月までに127件の被害が確認され、被害額は約38億8,000万円に上っています。既遂1件当たりの被害額は約3,100万円です。
ニセ社長詐欺では、攻撃者は実在する経営者等になりすまし、インターネット等で公開されている法人のメールアドレスに連絡します。その後、「新しいプロジェクトのため」などと業務を装ってSNSグループを作成させ、口座残高などを確認した上で、「事業資金が至急必要」などとして指定口座への送金を要求します。
実在する社長名や会社名が使われるため、詐欺であることに気付きにくい点も特徴のひとつです。
NVC解説
弊社でも実際に、経営者になりすまして従業員に接触する同様の不審なメールを観測しています。警察庁が注意喚起する手口が身近な環境でも確認されていることから、組織として具体的に警戒すべき脅威の一つといえます。
このような手口は、経営者や取引先などになりすまして送金を要求するBusiness Email Compromise(BEC、ビジネスメール詐欺)に近い脅威と捉えることができます。
また、警察庁は、AI技術の発達によって文章の自然さや偽装の精度が向上し、従来より見抜きにくいフィッシングが増加していると指摘しています。「文章が不自然なら気付ける」といった利用者の注意だけに依存した対策では、対応が難しくなっています。
特に送金や口座変更など影響の大きい操作については、依頼を受けたメールやSNSとは別の手段で本人確認を行うなど、業務プロセスそのものに確認手順を組み込むことが有効です。
組織が押さえておくべき3つのポイント
ここまで紹介してきた脅威は、それぞれ異なる攻撃に見えます。しかし、令和8年上半期の動向を横断して見ると、今後のセキュリティ対策に共通するポイントが見えてきます。
1. 「攻撃されてから守る」だけではなく、攻撃対象を減らす
レポートによると、令和8年上半期には、ぜい弱性探索行為等の不審なアクセスが令和7年上半期から50.7%増加しています。
インターネットに公開したシステムは継続的に探索されているという前提に立ち、攻撃を受ける前から、自組織が外部からどのように見えているかを把握しておくことが重要です。
例えば、Attack Surface Management(ASM)による公開IT資産の把握、ぜい弱性の継続的な管理と対応、不要なサービスやポートの公開停止、外部から利用できるシステムの認証強化などが挙げられます。
侵入後の検知や対応に加えて、攻撃者が利用できる入口を事前に減らすという観点も欠かせません。
2. 攻撃の「サービス化」と「AI化」を前提にする
レポートではランサムウェアにおけるRaaSだけでなく、DDoS攻撃でも攻撃機能をサービスとして利用できる環境が確認されています。さらに、警察庁は、高性能AIの悪用による攻撃の高速化や大規模化、自動化の可能性にも言及しています。
高度な専門知識を持たない者でも、既存のサービスやAIを利用して攻撃に関与し得る状況を前提に、対策を考える必要があります。
防御側では、担当者が一つ一つの事象に個別対応するだけではなく、資産管理やぜい弱性管理、監視、分析などを継続的に実施できる体制を整え、必要に応じて自動化や運用支援を取り入れていくことが有効です。
3. 技術対策だけでなく業務プロセスまで守る
レポートでも紹介されているボイスフィッシングやニセ社長詐欺では、攻撃者はシステムのぜい弱性だけではなく、人の判断や組織の業務プロセスも利用します。
高額な送金、振込先口座の変更、アカウントや権限の変更、外部からの遠隔操作、重要情報の外部提供など、組織に大きな影響を与える操作には、複数人による承認や別経路での本人確認などを組み合わせることが有効です。
人がだまされないことだけに依存せず、仮に一人がだまされても重大な被害につながりにくい業務プロセスを設計することが求められます。
まとめ
警察庁が公開した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」では、ランサムウェア被害が半期として過去最多となったほか、ぜい弱性探索行為等の不審なアクセスが令和7年上半期比で50.7%増加するなど、引き続き厳しいサイバー脅威の情勢が示されています。
さらに、高性能AIの悪用による攻撃の高速化や大規模化への懸念、DDoS攻撃のサービス化、電話や遠隔操作ソフトを組み合わせたボイスフィッシング、組織の業務プロセスを狙うニセ社長詐欺など、攻撃手段の変化も見られます。
前回の令和7年版で取り上げられ「生成AIによる攻撃の技術的なハードル低下」に加え、今回は、AIによる攻撃の高速化や大規模化、攻撃手段のサービス化、人や業務プロセスを利用する攻撃が、今後の対策を考える上でより重要な論点として浮かび上がっています。
こうした状況では、個々の脅威に対して、その都度対策を追加するだけでは十分ではありません。
まず、自組織のどのIT資産やシステムが攻撃対象となり得るのかを把握し、ぜい弱性や設定不備などのリスクを低減して侵入されにくい環境を整える必要があります。
その上で、万が一侵入された場合にも被害の拡大を抑え、早期に検知、対応し、インシデント発生後には速やかに事業を復旧できるよう、セキュリティ対策全体を一連の流れとして設計することが重要です。
また、このような対策は一度実施して終わりではありません。IT環境や攻撃手法の変化に合わせて、継続的にリスクを把握し、優先順位を付けて改善していく必要があります。こうした考え方は、Continuous Threat Exposure Management(CTEM)が重視する、エクスポージャーの継続的な把握、評価、優先順位付け、検証、改善にも通じるものです。
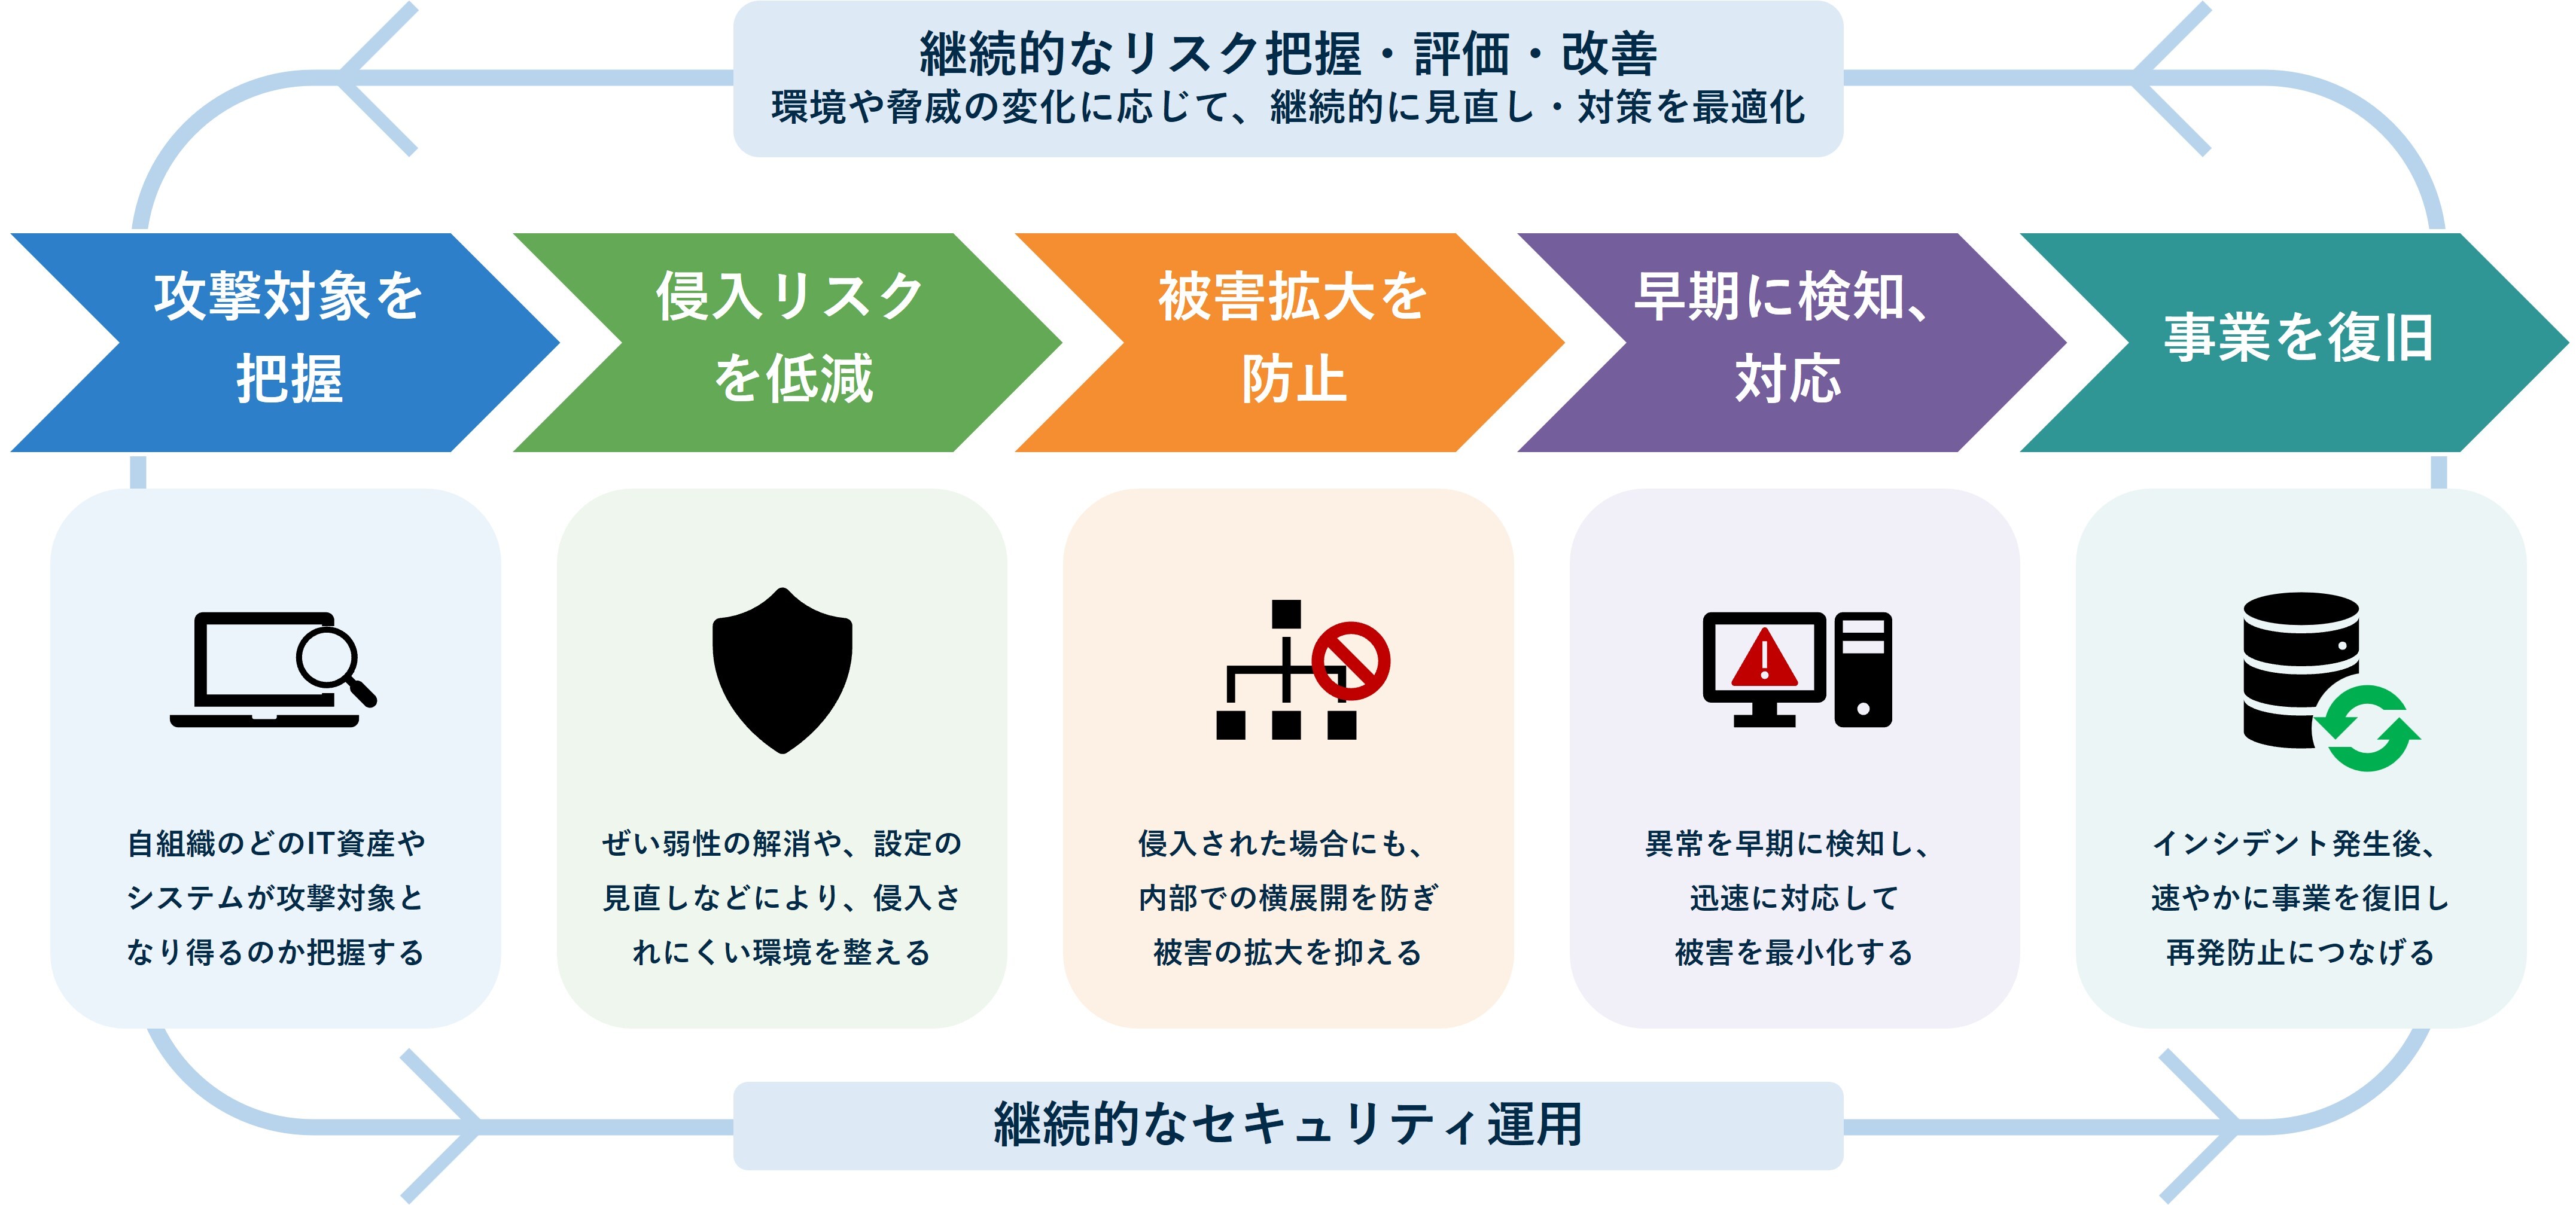 図:サイバー攻撃に備える5つの対策ステップ
自組織のリスクを継続的に把握しながら、侵入前から侵入後、事業復旧までを含めて対策を見直していくことが、これからのセキュリティ運用ではより重要になっていくと考えられます。
攻撃手法や組織のIT環境は今後も変化していきます。まずは、自組織のどのIT資産やシステムが外部から攻撃対象となり得るのか、現在の対策でどこまで守れているのかを把握し、その上で不足する対策を継続的に見直していくことが求められます。
NVCでは、こうした課題に対して以下のような領域で情報提供や支援を行っています。ご関心のあるテーマがあれば、ぜひご覧ください。
CTEMソリューション(攻撃対象領域の可視化・リスク管理)
攻撃者の裾野が広がる中、公開資産やクラウド環境、サプライチェーンなどのリスクを継続的に把握し、攻撃を受けにくい環境を整備することが重要です。
サプライチェーン
SecurityScorecard
自組織だけでなく取引先を含めた公開資産のリスクを可視化し、サプライチェーン全体のセキュリティリスク管理を支援
クラウド
Orca Security
クラウド環境の脆弱性や設定ミス、公開資産などのリスクを可視化し、クラウド環境におけるサイバー攻撃リスクの低減を支援
Cloudbase
国産のクラウドセキュリティ製品として、クラウド環境の脆弱性管理や設定不備の検出などを通じて安全なクラウド運用を支援
NVCクラウド診断サービス
CISベンチマークに基づいたクラウド環境の診断レポートをご提供
アプリケーションセキュリティ
AeyeScan
Webアプリケーションに存在する脆弱性を継続的に診断し、サイバー攻撃の入口となるリスクの早期発見と対策を支援
NVC Webアプリケーション診断サービス
国際的な診断基準に基づいたアプリケーション脆弱性診断をご提供
ゼロトラスト
Silverfort
フィッシングや認証情報の窃取によるアカウント侵害などのリスクに対して、IDや認証の利用状況を可視化し、認証基盤のセキュリティ強化を支援
Cato Networks
拠点やクラウド、リモートワーク環境を統合したセキュアなアクセス基盤を提供し、ネットワークを経由したサイバー攻撃や不正アクセス対策を支援

今後もNVCでは、国内外の脅威動向やセキュリティ対策の実務的なポイントについて継続的に情報発信を行っていきます。引き続きブログなどもご覧いただければ幸いです。
令和7年版の速報解説記事はこちらからご確認いただけます。
出典
警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」 (2026年9月11日 参照)
https://www.npa.go.jp/publications/statistics/cybersecurity/index.html



![]経産省の評価制度に対応 セキュリティ対策状況可視化サービス(Essential)サービス紹介](https://no-cache.hubspot.com/cta/default/4570661/c7d7a676-eff0-4559-8b69-bef93b96c1bc.png)