経済産業省と内閣官房国家サイバー統括室は、2026年3月に「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」を公表しました。
現在は★3および★4の要求事項、及び評価基準が公開されており、2027年3月頃の運用開始が予定されています。
引用:経済産業省ウェブサイト『「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(SCS評価制度の構築方針)を公表しました』(2026/8/31参照)
https://www.meti.go.jp/press/2025/03/20260327001/20260327001.html
一方で、「どの対策をどのレベルまで実施すればよいのか」「自組織の環境でどのように実現すべきか」といった具体的な対応に悩まれている方も多いのではないでしょうか。
本ブログでは、SCS評価制度の中でも特に重要な対策のひとつである多要素認証(MFA)に焦点を当て、求められている要件と、その実現に向けた考え方を整理します。
なお、本ブログはSCS評価制度における各対策領域を解説するシリーズの一部として、今回はMFAをテーマにご紹介します。そのほかのシリーズは以下をご参照ください。
| 関連記事はこちら |
|
● SCS評価制度の全般解説はこちら: |
SCS評価制度とは
「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」は、組織の情報セキュリティ対策状況を「見える化」することを目的とした評価制度です。2024年7月からワーキンググループによる議論が開始され、サプライチェーン全体の安全性を高める枠組みとして検討が進められてきました。
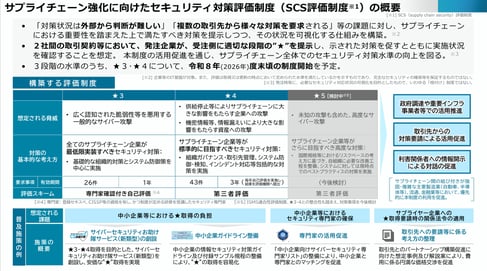
引用:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度※1)の概要」(2026/8/31 参照)
https://www.meti.go.jp/policy/netsecurity/docs/scs/scs_1.pdf
2026年3月には制度構築方針が公表され、同年4月には情報処理推進機構(IPA)から★3および★4の要求事項・評価基準が公開されました。★3・★4は2027年3月頃の運用開始が予定されており、経済産業省および内閣官房国家サイバー統括室の監督のもと、IPAが制度を運営します。
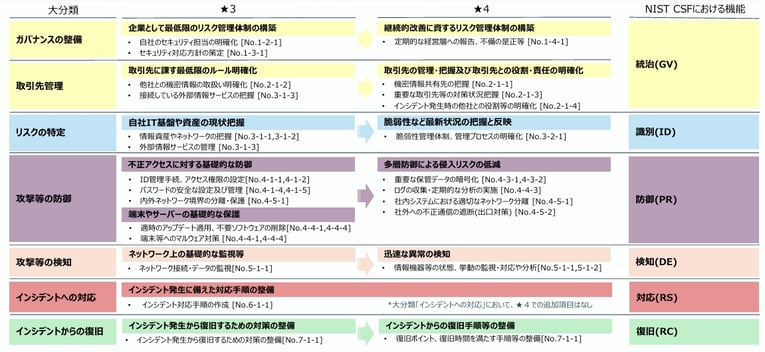
引用:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」p.16 (2026/8/31参照) https://www.meti.go.jp/shingikai/mono_info_service/sangyo_cyber/wg_seido/wg_supply_chain/pdf/20260327_2.pdf
評価スキームについては、★3では取得希望組織による自己評価をセキュリティ専門家が確認する「専門家確認付き自己評価」、★4では評価機関による第三者評価および技術検証が求められます。
評価基準には、組織のセキュリティ運用体制やポリシー、運用フローの整備に加え、具体的な技術対策の実装を求める項目も含まれています。自組織の現状を把握した上で、必要な対策を計画的に進めていくことが重要です。

SCS評価制度における多要素認証(MFA)の要求事項
本ブログのテーマである「多要素認証(MFA)」の要求事項について見ていきましょう。
現在のSCS評価制度の要求基準では、MFAに関する要求が複数の項目に分散して定義されています。主な該当項目は以下の通りです。
表1:SCS評価制度における多要素認証(MFA)に関連する評価基準まとめ
|
区分 |
評価基準No. |
|
★3 |
4-1-3-2 ~ 4-1-3-4 / 4-1-5-3 / 4-1-5-5 / 4-5-1-7 |
|
★4 |
4-1-3-5 / 4-4-1-5 / 4-4-3-2 |
※各項目の詳細については、IPAが公開している最新の「★3・★4 要求事項・評価基準」をご参照ください。
これらの要求事項は、大きく以下の2つの側面に分けることができます。
-
運用体制やルール整備に関するもの
-
具体的な設定や対策ソリューションの導入による対策状況に関するもの
後者については、既存の対策だけでは要件を満たすことが難しいケースも想定されるため、もう少し具体的に見ていきます。
MFAの利用が求められるポイントを整理すると、以下の通りです。
表2:SCS評価制度における多要素認証(MFA)の要求ポイントと区分まとめ
|
ポイント |
区分 |
評価基準No. |
|
パスワード認証利用時※ |
★3 |
4-1-5-3 |
|
デフォルトユーザIDを停止できない場合※ |
★4 |
4-4-1-5 |
|
重要な機密情報を扱うクラウドサービスへのアクセス時 |
★3 |
4-1-3-2 |
|
インターネット経由で社内環境へ接続する場合 |
★4 |
4-1-3-5 |
|
管理者がインターネット経由でシステムへアクセスする場合 |
★4 |
4-1-3-5 |
|
ユーザがインターネット経由で重要な機密情報を扱うシステムへアクセスする場合 |
★4 |
4-1-3-5 |
|
ログを保存する媒体やシステムへインターネット経由でアクセスする場合 |
★4 |
4-4-3-2 |
|
ファイアウォール・ルールをインターネット経由で変更する場合※ |
★3 |
4-5-1-7 |
※MFA以外の代替策が示されており、MFAの導入が必須ではないケースもあります。
このように、SCS評価制度ではMFAの適用範囲が特定のシステムに限定されているわけではなく、アクセス経路や操作内容に応じて広範囲に求められている点が特徴です。
近年のガイドラインの傾向と同様に、MFAの適用範囲は拡大しており、SCS評価制度においてもさまざまな認証に対する対策を検討する必要があります。
対応の考え方:多要素認証(MFA)編
SCS評価制度におけるMFAの要求を満たす上で、まず整理すべきなのが「どの認証基盤で認証を行っているか」という点です。
認証基盤を大きく分けると、以下のような環境があります。
-
クラウド型のIdP / IDaaS(Entra ID、Okta、HENNGE など)
-
オンプレミスの認証基盤(Active Directory など)
クラウド型のIdP / IDaaSで認証を制御しているシステムでは、多くの場合、認証基盤側でMFA機能が提供されているため、比較的MFAを適用しやすい環境といえます。
一方で、課題となるのがActive Directory(AD)認証です。近年はクラウド認証の活用も進んでいますが、ADを前提とした業務システムや端末、ネットワーク機器などが残っている組織も少なくありません。クラウド認証とADを組み合わせたハイブリッド構成の場合も、AD認証への対策は引き続き必要になります。
AD認証で広く利用されているKerberosやNTLMには、MFAのような追加認証を認証フローへ組み込む仕組みがありません。そのため、ADの標準的な認証だけでは、既存のAD認証全体に一律にMFAを追加することは容易ではありません。
では、整理したMFAの要求ポイントに対して、どのような認証基盤が関係するのかを見ていきます。
表3:多要素認証(MFA)の要求ポイントと認証基盤ごとの対応整理
|
ポイント |
主な認証基盤の例 |
区分 |
評価基準No. |
|
パスワード認証利用時※ |
AD/IdP/ローカル認証など |
★3 |
4-1-5-3 |
|
デフォルトユーザIDを停止できない場合※ |
ローカル認証など |
★4 |
4-4-1-5 |
|
重要な機密情報を扱うクラウドサービスへのアクセス時 |
IdP/サービス側認証など |
★3 |
4-1-3-2 |
|
インターネット経由で社内環境へ接続する場合 |
AD/IdP |
★4 |
4-1-3-5 |
|
管理者がインターネット経由でシステムへアクセスする場合 |
AD/IdP/ローカル認証など |
★4 |
4-1-3-5 |
|
ユーザがインターネット経由で重要な機密情報を扱う社内システムへアクセスする場合 |
AD/IdP/ローカル認証など |
★4 |
4-1-3-5 |
|
ログを保存する媒体やシステムへインターネット経由でアクセスする場合 |
AD/IdP/ローカル認証など |
★4 |
4-4-3-2 |
|
ファイアウォール・ルールをインターネット経由で変更する場合※ |
AD/IdP/ローカル認証など |
★3 |
4-5-1-7 |
※MFA以外の代替策が示されており、MFAの導入が必須ではないケースもあります。
※認証基盤の区分は一般的な構成を想定した参考例であり、SCS評価制度が特定の認証基盤を指定しているものではありません。実際に利用される認証方式は各組織のシステム構成によって異なります。
このように整理すると、SCS評価制度への対応ではクラウドサービスだけでなく、社内環境への接続やシステムへの管理者アクセスなど、AD認証が関係する領域もMFAの適用対象となり得ることが分かります。
そのため、こうした領域でADを認証基盤として利用している場合は、AD認証へのMFA適用についてもあわせて検討する必要があります。
AD認証への多要素認証(MFA)の適用方法
それでは、AD認証に対してMFAを適用するには、どのような方法があるのでしょうか。
AD認証にMFAを追加する方法はいくつかありますが、既存の認証基盤や業務システムを維持しながら対応したい場合には、専用のMFA対策ソリューションを活用する方法があります。
一般的なMFA製品では、対象となるシステムへの改修や追加設定が必要になったり、対応できる認証方式が限られたりする場合があります。そのため、既存のAD環境を利用しながら、どの範囲までMFAを適用したいのかを踏まえて、実現方法を検討することが重要です。
こうした課題に対して、弊社では統合アイデンティティセキュリティプラットホームの「Silverfort」をご提案しています。
SilverfortはADと連携し、ADに認証要求が行われるタイミングで追加の認証判定を行うことで、KerberosやNTLMなどを利用する幅広いAD認証に対してMFAを適用できます。
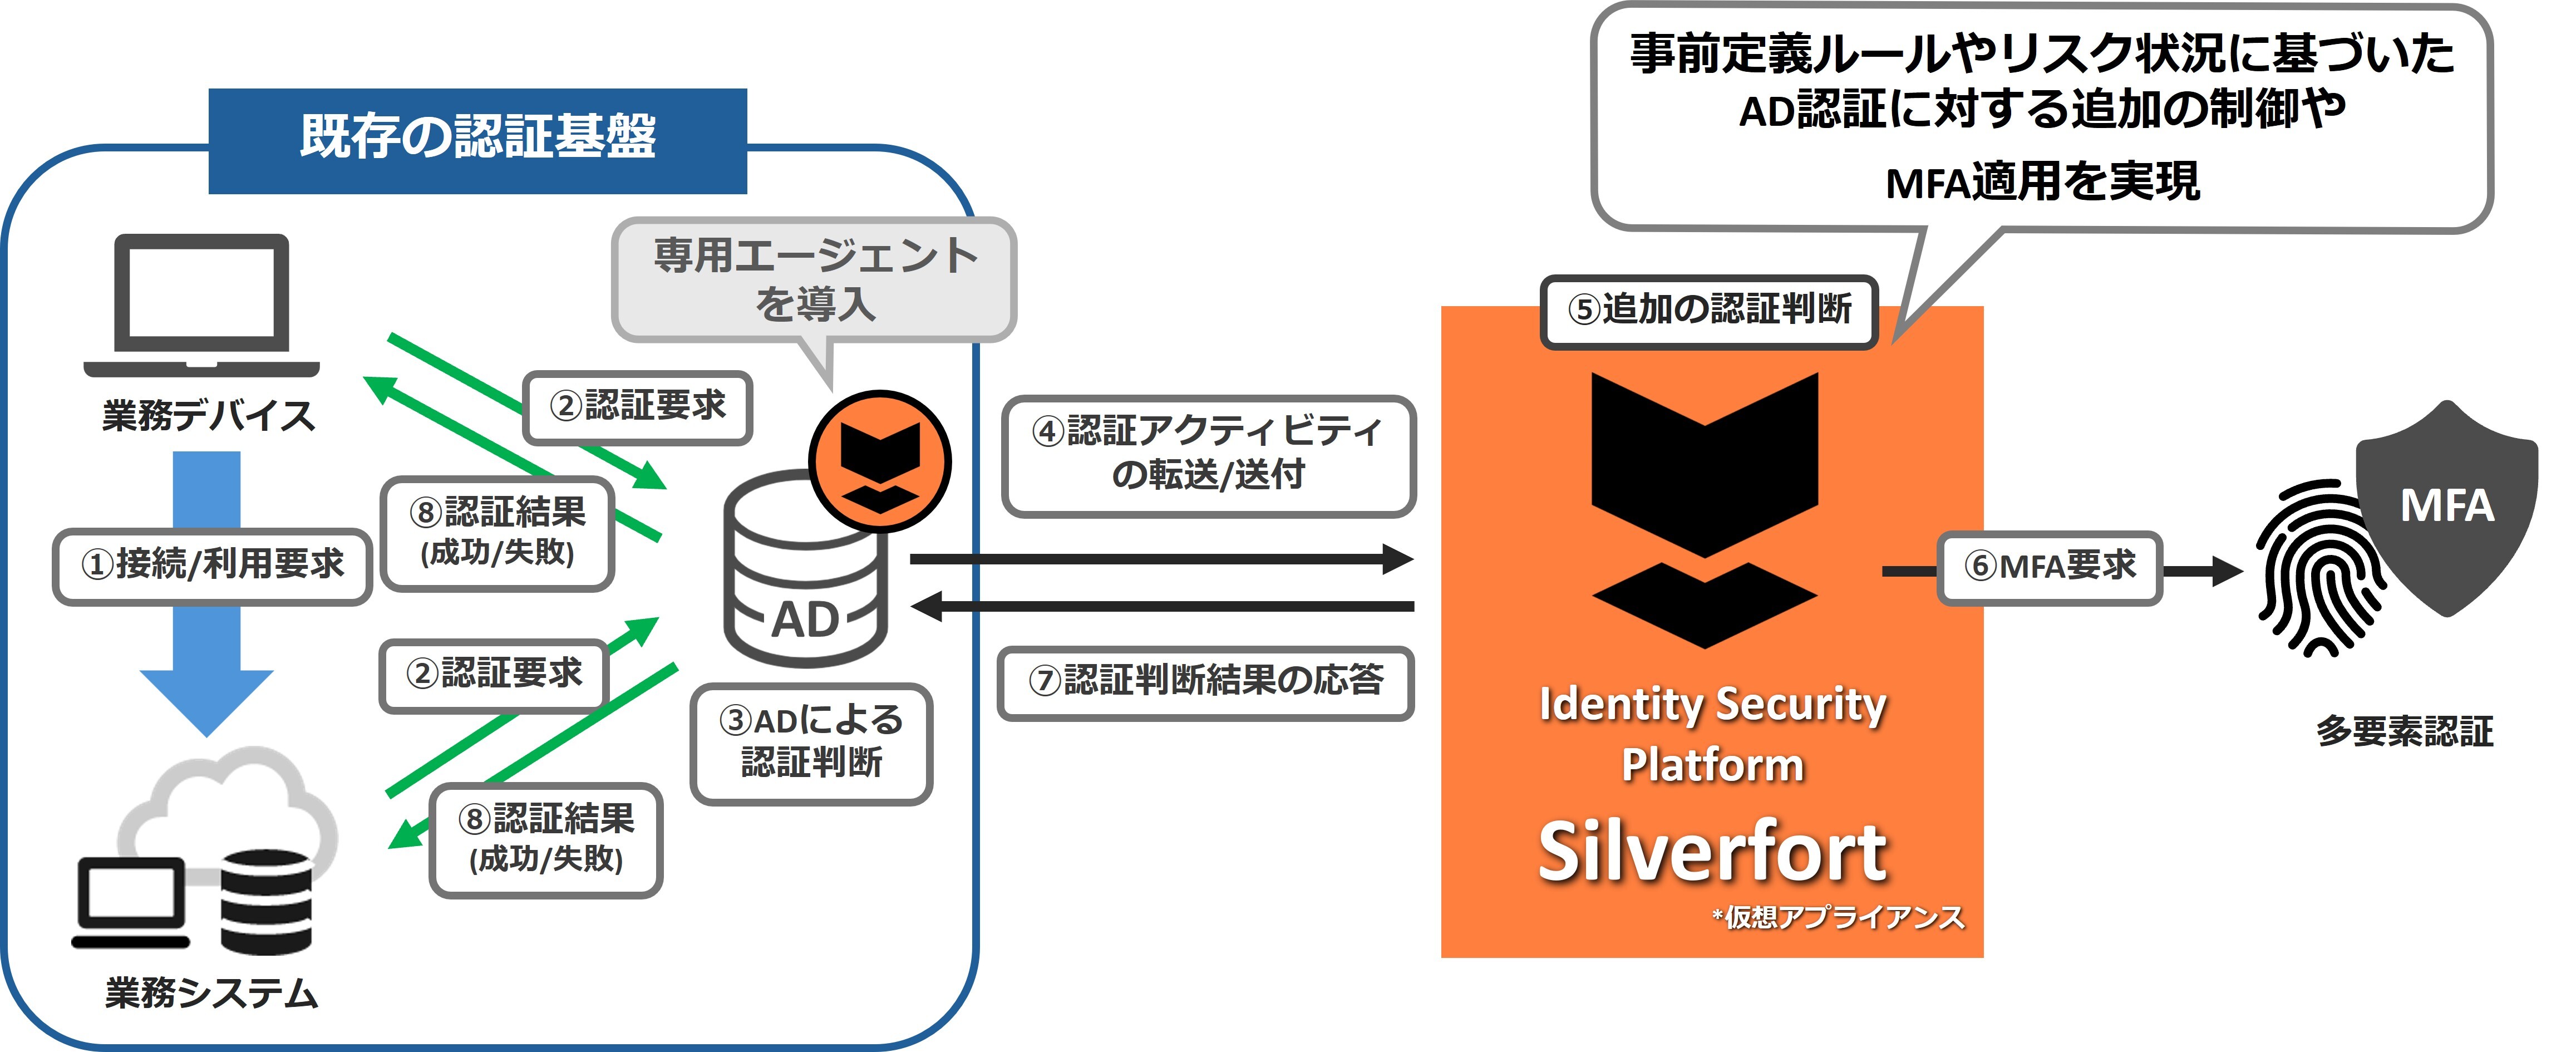
業務システムやアプリケーション側の大規模な改修を抑えながら、これまでMFAを適用しづらかったAD認証にも適用範囲を広げられる点が特長です。
これにより、SCS評価制度でMFAが求められる領域のうち、ADを認証基盤として利用している社内システムやネットワーク機器などについても、既存環境を活かしながらMFAの適用を進めることができます。
SilverfortがどのようにAD認証へMFAを追加するのか、具体的な仕組みや導入イメージについては、以下の記事で詳しく紹介しています。
| 関連記事はこちら |
まとめ
SCS評価制度の★3・★4は、2027年3月頃の運用開始が予定されています。今回ご紹介したような認証基盤に関わる対策は、既存環境や対象となるシステムを確認した上で進める必要があるため、計画的な準備が重要です。
また、MFAはSCS評価制度への対応という観点に限らず、認証情報の悪用による不正アクセスを防ぐ上でも重要な対策です。制度対応を一つのきっかけとして、現在MFAを適用できていない認証がないかを確認し、必要な対策を検討していくことをおすすめします。
AD認証へのMFA適用を具体的に検討したい方へ
ホワイトペーパー「Active Directory認証にそのままMFAを追加 ― 構成変更なしで始めるSilverfort」では、AD認証にMFAを適用しづらい理由から、MFAを適用するための3つのアプローチ、それぞれの考え方、Silverfortによる具体的な実現方法まで詳しく解説しています。
自組織の環境ではどのような方法が適しているのか、AD認証へのMFA適用を具体的に検討したい方は、ぜひご活用ください。
また、弊社ではSCS評価制度への対応に向けたアセスメントサービス(NVC Essentialサービス)も提供しています。自組織でどこまで対応できているのか、今後どのように進めるべきかを整理したい場合は、お気軽にご相談ください。
|
筆者紹介 |
|
佐藤 佑樹|テクニカルマーケティングチーム マネージャー/セキュリティエバンジェリスト/CISSP セキュリティ製品のエンジニアやセキュリティサービスの立ち上げ、運用を経て、現在はテクニカルマーケティングを担当。新たなセキュリティ製品や技術の調査、ソリューション企画に携わるほか、最新のセキュリティ技術や脅威動向について、ブログやセミナーなどを通じて情報発信を行う。 |