2026年10月、PHPやNode.js、Javaなど、Webサービスや業務システムで広く利用されるソフトウェアの脆弱性が相次いで報告されました。特にPHPについては、悪用されると深刻な被害につながるおそれがあり、IPAや高市総理が早急な対応を呼びかける事態となりました。
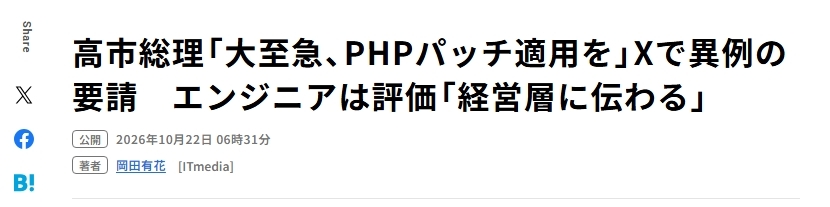
出典:ITmedia「高市総理「大至急、PHPパッチ適用を」Xで異例の要請 エンジニアは評価「経営層に伝わる」」
https://www.itmedia.co.jp/news/article/2610/22/2000002483/
(参照:2026年10月26日)
突然の脆弱性報告を受け、緊急対応に追われた組織も少なくないのではないでしょうか。今後、AI技術の進歩によって脆弱性の発見や攻撃が効率化されれば、さらに迅速な対応が求められる可能性もあります。
しかし、新たな脆弱性が報告されるたびに、影響を受けるシステムの棚卸しから始めていては、迅速な対応は容易ではありません。次に同じような問題が発生したとき、自組織ではすぐに影響範囲を把握し、適切に対処できるのでしょうか。
本ブログでは、今回の脆弱性報告をきっかけに、今後の脆弱性対応に備えるためのポイントを整理するとともに、今回の影響調査や対策にも活用できる具体的なソリューションをご紹介します。
|
筆者紹介 |
|
佐藤 佑樹|テクニカルマーケティングチーム マネージャー/セキュリティエバンジェリスト/CISSP セキュリティ製品のエンジニアやセキュリティサービスの立ち上げ、運用を経て、現在はテクニカルマーケティングを担当。新たなセキュリティ製品や技術の調査、ソリューション企画に携わるほか、最新のセキュリティ技術や脅威動向について、ブログやセミナーなどを通じて情報発信を行う。 |
相次ぐ脆弱性の報告、放置するとどんなリスクがある?
現代のWebサイトやWebサービスは、PHPやNode.jsなど、さまざまなソフトウェアによって動いています。一般の利用者が普段意識することはありませんが、こうしたソフトウェアに脆弱性が見つかると、インターネット上に公開されたシステムが攻撃の対象となる場合があります。
例えば、今回報告されたPHPの2件の脆弱性*は、認証なしで外部から任意のコードを実行されるおそれがある、リモートコード実行(RCE)につながるものでした。悪用された場合、Webサイトの改ざんや情報漏洩、サーバーの乗っ取りなど、重大な被害につながる可能性があります。こうした危険性の高さが、今回の騒ぎの大きな要因の一つです。
*出典:独立行政法人 情報処理推進機構(IPA)「PHPの脆弱性対策について (CVE-2026-109618、CVE-2026-109619:PHP2shell)」(2026年10月22日)
https://www.ipa.go.jp/security/security-alert/2026/alert20261022.html
(参照:2026年10月26日)
もちろん、報告されるすべての脆弱性が同じような危険性を持つわけではありません。しかし、適切な対策を行わなければ、業務やサービスに影響が及ぶおそれがあります。そのため、脆弱性が報告された際には、自組織のシステムへの影響を確認し、必要な対策を迅速に進めることが重要です。

脆弱性対応はなぜ難しい?「IT資産の把握」という課題
重大な脆弱性が報告された際、まず必要になるのは、自組織に影響を受けるシステムがあるのかを確認することです。しかし、これが意外と簡単ではありません。
今回のPHP騒動で、2021年のLog4Shell騒動を思い出した方も少なくないのではないでしょうか。
実は、当時も影響を受けるシステムの特定が大きな課題となりました。Apache Log4jは多くの製品やアプリケーションに組み込まれていたため、自組織で直接導入した覚えがなくても影響を受ける可能性がありました。米国のサイバーセキュリティ機関であるCISAも、当時の注意喚起で、影響を受ける資産の特定や、ソフトウェアのバージョン情報を含むインベントリーの整備を呼びかけていました。
参考:CISA「Mitigating Log4Shell and Other Log4j-Related Vulnerabilities」(2021年12月23日)
https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-356a
(参照:2026年10月26日)
今回のPHPやNode.js、Javaの脆弱性でも、本質的な難しさは同じです。
サーバーやPCなどのIT資産を管理していても、その中でどのようなソフトウェアが、どのバージョンで使われているかまで把握できているとは限りません。また、対象が分かったとしても、業務への影響を考慮しながら優先順位を付け、検証したうえで修正を進める必要があります。
例えば、脆弱性対応では概ね次のような流れが求められます。
【脆弱性対応で求められる4つのステップ】
|
ステップ |
対応内容 |
|
① 影響範囲を確認する |
対象となる資産やシステムを洗い出す |
|
② 利用状況を把握する |
該当ソフトウェアの利用有無やバージョンを確認する |
|
③ 優先順位を付ける |
外部公開状況、重要度、悪用リスクを踏まえて対応順を決める |
|
④ 検証して対処する |
パッチ適用や回避策の実施、影響確認を行う |
こうした流れは、突発的な緊急対応のように見えて、実際には以前から求められてきた考え方です。近年では、リスクの特定や評価、優先順位付け、対策を継続的に行うContinuous Threat Exposure Management(CTEM:継続的脅威エクスポージャー管理)というフレームワークも注目を集めています。
| 関連記事はこちら |
|
CTEM(継続的脅威エクスポージャー管理)とは?これからのサイバー攻撃対策のポイントは”予防”にあり! |
今後、AI技術の進歩によって脆弱性の発見や攻撃はさらに効率化されていくと私は考えています。その都度、人手で調査や対応を繰り返すやり方には、もはや限界が近いのではないでしょうか。
だからこそ、日頃からIT資産だけでなく、利用されているソフトウェアやバージョン情報まで把握し、新たな脆弱性が報告された際に、迅速に影響調査や優先順位付けができる仕組みを整えておくことが重要です。
まとめ:第二、第三のPHP騒動に備えるために
今回のPHPのように、今後も新たな脆弱性の報告を受け、緊急対応が必要になることはあるでしょう。重要なのは、そのたびにIT資産の棚卸しからゼロベースで調査するのではなく、日頃から情報を継続的に更新し、迅速に対応できる仕組みを整えておくことです。
こうした仕組みづくりには、日頃から資産やリスクを把握するための管理製品に加え、緊急時の診断や攻撃防御に役立つソリューションなど、さまざまな選択肢があります。
【脆弱性対応に活用できるソリューションとNVCからのご提案】
|
対策領域 |
主な役割 |
NVCの具体的な提案 |
|
IT資産管理製品 |
PCやサーバー、インストールされたソフトウェアの情報を収集、管理する |
現在NVCでの取り扱いはありません。 |
|
CNAPP、脆弱性管理製品 |
クラウド環境などの資産やソフトウェア、脆弱性を可視化し、影響調査や優先順位付けを支援する |
Orca Security :今回のPHP脆弱性への具体的な対応方法は、こちらの当社ブログでも紹介しています。 Cloudbase:オンプレミス環境の脆弱性管理にも対応しています。 |
|
ASM製品 |
インターネット上に公開された資産を発見し、外部から確認できるリスクを把握する |
SecurityScorecard:今回のPHP脆弱性についても緊急の検知対応が案内されており、影響が疑われる公開資産の絞り込みに活用できます。 |
|
Webアプリケーション脆弱性診断製品 |
Webアプリケーションの脆弱性を診断し、リスクの発見や修正の検討を支援する |
AeyeScan:今回のPHP脆弱性についても緊急の検知ルール追加が案内されており、対象サイトの診断に活用できます。 |
|
WAF製品 |
Webアプリケーションへの攻撃を検知、防御し、修正完了までのリスクを軽減する |
Thales(Imperva):今回のPHP脆弱性に対しても、緊急で専用の検知、防御ルールを提供しています。 参考:Imperva「PHP2Shell: Early Attack Activity Through Imperva’s Lens」(2026年10月22日) |
※製品ごとに対応範囲や取得できる情報、必要な更新作業は異なります。また、WAFは脆弱性そのものを修正するものではないため、適切な修正対応と組み合わせる必要があります。
NVCでは、お客様の環境や課題に応じて、さまざまなセキュリティソリューションをご提案しています。現在の脆弱性対応にお困りの方や、今後の対策を検討されている方は、ぜひお気軽にご相談ください。