2026年10月9日、独立行政法人情報処理推進機構(IPA)は、国内で相次ぐ不正アクセスによる情報漏えい事案を受け、セキュリティ対策の緊急点検と見直しを呼びかける注意喚起を公開しました。
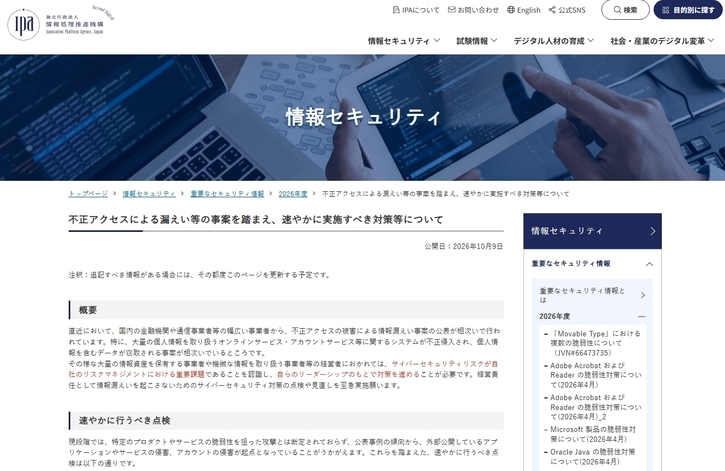
出典:独立行政法人情報処理推進機構(IPA)「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html(参照:2026年10月13日)
今回の注意喚起では、外部公開アプリケーションや利用中の外部サービス、保有データなどの点検が求められています。本記事では、IPAが示した主な点検項目と、NVCが支援できる対策をご紹介します。
IPAが呼びかける緊急点検のポイント
IPAは、現段階では特定の製品やサービスの脆弱性を狙った攻撃とは断定されていないものの、公表事例から外部公開アプリケーションやサービス、アカウントの侵害が起点となった可能性を示しています。
速やかに実施すべき点検として、主に次の3点を挙げています。
- 外部公開アプリケーションの精査: 対象となるアプリケーションやサービスの把握、ログの異常や未適用パッチの確認
- 利用中の外部サービスの洗い出し: クラウドサービスやVPNなどの利用状況、ログやアカウントの異常確認
- 保有データの再点検: 保有情報の把握と不要な情報の削減
このほかに、認証やアクセス権限、ログ管理などの見直しも求めています。
では、こうした点検を進めるうえで、どのようなセキュリティソリューションが活用できるのでしょうか。
以下に、IPAが示した主な点検項目と、それぞれの点検を支援するソリューションを整理しました。
|
点検項目 |
対応ソリューション |
|||||||
|
大項目 |
小項目 |
ASM |
脆弱性診断 |
Cloud Security |
SASE |
SSPM |
DSPM |
ISPM |
|
外部に公開しているアプリケーションの精査 |
可視化 |
〇 |
〇 |
〇 |
ー |
ー |
ー |
ー |
|
異常ログチェック |
ー |
ー |
〇 |
〇 |
ー |
ー |
ー |
|
|
脆弱性の確認 |
〇 |
〇 |
〇 |
ー |
ー |
ー |
ー |
|
|
自組織が利用している外部サービスの洗い出し |
利用状況の可視化 |
ー |
ー |
ー |
〇 |
〇 |
ー |
ー |
|
異常ログチェック |
ー |
ー |
ー |
〇 |
〇 |
ー |
ー |
|
|
アカウントの異常チェック |
ー |
ー |
ー |
ー |
ー |
ー |
〇 |
|
|
保有データの再点検 |
保有情報の可視化 |
ー |
ー |
ー |
ー |
ー |
〇 |
ー |
|
不要な情報の特定、削除支援 |
ー |
ー |
ー |
ー |
ー |
〇 |
ー |
|
※本表はIPAの点検項目をもとに、各ソリューションの一般的な対応領域をNVCが整理したものです。全部または部分的に対応可能な項目を「〇」としています。実際の対応範囲は製品や利用する機能によって異なります。
各用語の正式名称
ASM:Attack Surface Management
SASE:Secure Access Service Edge
SSPM:SaaS Security Posture Management
DSPM:Data Security Posture Management
ISPM:Identity Security Posture Management


NVCが支援できるセキュリティ対策
NVCでは、外部公開資産、Webアプリケーション、クラウド環境など、幅広い領域のセキュリティ対策をご支援しています。
ここからは、各領域で活用できる製品やサービスを、導入や診断開始までのスピード感とあわせてご紹介します。
1. ASMによる外部公開資産のリスク評価
ASMは、インターネット上に公開されているIT資産を把握し、脆弱性や設定不備などのリスクを管理するためのアプローチです。
-
SecurityScorecard
NVCが提供するSecurityScorecardでは、自組織やグループ会社、取引先などの外部公開資産に関するセキュリティリスクを評価できます。既存の評価データを活用して速やかに状況を確認でき、評価結果も日々更新されるため、継続的なリスク管理に役立ちます。
2. 脆弱性診断によるセキュリティリスクの確認
今回の注意喚起では、外部公開アプリケーションやサービスが不正アクセスの起点となった可能性が指摘されています。これらのリスクを把握するには、システムやサービスを構成する要素の未適用パッチだけでなく、アプリケーション自体の脆弱性にも目を向けることが重要です。
こうしたリスクを確認する手段の一つが脆弱性診断です。特にWebアプリケーションについては、認証やアクセス制御の不備など、パッチの適用状況だけでは把握できない脆弱性もあるため、専用の診断ツールや専門家による診断が有効です。
-
AeyeScan (AeyeSecurityLab社)
NVCが提供するAeyeScanは、Webアプリケーションの脆弱性診断を自動化するSaaS型ツールです。最短10分で診断を開始でき、最短即日で結果を確認できるため、迅速な点検や継続的な診断に活用できます。
-
NVC Webアプリケーション診断
専門家による診断を希望する場合には、NVC Webアプリケーション診断サービスも利用できます。
自動ツールとエンジニアによる手動診断を組み合わせ、診断開始から2〜3週間程度で結果をレポートとしてご報告します。
3. Cloud Securityによるクラウド環境のリスク可視化
クラウド環境では、利用している資産やサービスを把握するとともに、脆弱性や設定不備、権限管理などのセキュリティリスクを確認する必要があります。
-
Orca Security
NVCが提供するOrca Securityは、エージェントレスでクラウド環境のリスクを可視化するセキュリティプラットフォームです。3ステップ約5分で初期連携が可能で、翌日にはクラウド環境を可視化できます。検出されたリスクの優先順位付けにも対応しています。
-
Cloudbase
また、国産クラウドセキュリティプラットフォームのCloudbaseも提供しています。エージェントレスで導入でき、初期設定後すぐにクラウド環境の可視化を開始できます。検出したリスクの優先順位付けに加え、日本語による対処方法の提示など、効率的なリスク管理を支援します。
-
NVCクラウド診断サービス
専門家による評価を希望する場合には、NVCクラウド診断サービスも提供しています。CISベンチマークなどを参考に、クラウド環境の設定不備や権限管理などを診断し、診断開始から2〜3週間程度でレポートをご提出します。
4. その他の関連ソリューション
IPAが示した点検項目には、クラウドサービスの利用状況やアカウント、認証に関する確認も含まれています。
NVCでは、通信をクラウドに集約し、クラウドサービスの利用状況やアクセスを可視化、制御するSASEプラットフォームのCato Networksや、アカウントや認証に関するリスクを可視化するISPMソリューションのSilverfortも提供しています。
これらの領域についても、ご興味がございましたらお気軽にお問い合わせください。
まとめ
今回のIPAの注意喚起を機に、自組織のセキュリティ対策を改めて点検し、見つかったリスクを優先度に応じて改善していくことが重要です。
NVCでは、外部公開資産やWebアプリケーション、クラウド環境などのリスクを迅速に把握するための製品や診断サービスに加え、アクセスや認証に関する対策もご支援しています。
自組織の対策状況を確認したい方や、どのソリューションが適しているかお悩みの方は、お気軽にお問い合わせください。