2026年10月21日、IPA(情報処理推進機構)は、PHPの重大な脆弱性について注意喚起を公開しました。
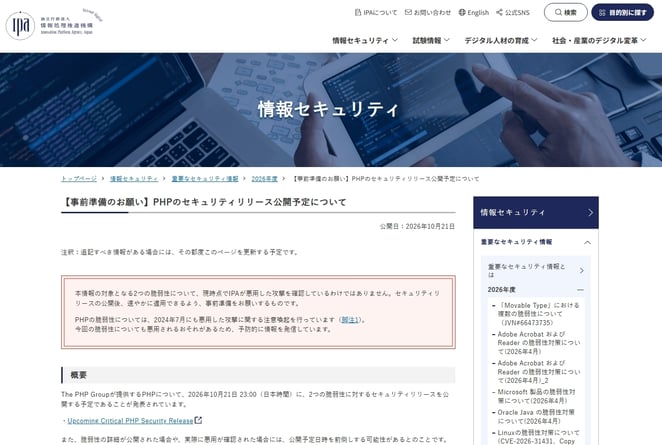
出典:独立行政法人情報処理推進機構(IPA)「【事前準備のお願い】PHPのセキュリティリリース公開予定について」
https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261021.html(参照:2026年10月21日)
同日夜には、高市早苗首相も自身のXで「大至急のお願い」として、PHPの利用状況の確認と修正パッチの速やかな適用を呼びかけました。内閣や首相からも緊急の対応依頼が出されるほどに深刻な脆弱性として周知されています。
出典:x.com にて高市首相(@takaichi_sanae)がPHPの脆弱性についてお願いを呼びかけるポストを投稿https://x.com/takaichi_sanae/status/2112890642590564386?s=20
(参照:2026年10月21日)
今回公表されたのは、CVE-2026-109618およびCVE-2026-109619の2件です。いずれもCVSS v4.0で9.2と評価されており、認証を必要とせず、リモートから任意のコードを実行される可能性があります。
すでに修正版が公開されており、PHPを利用している環境では早急な対応が求められています。
しかし、複数のクラウド環境で多数のサーバーやコンテナを運用している場合、どの資産でPHPが使用されているのかを迅速に把握することは容易ではありません。
特に優先して確認したいのは、インターネットに公開され、PHPを利用している可能性がある資産です。
本記事では、今回の脆弱性の概要とともに、クラウドセキュリティプラットフォーム「Orca Security」を使って、優先的に調査すべき資産を迅速に特定する方法を紹介します。
|
筆者紹介 |
|
飯田 竜司|CISSP/情報処理安全確保支援士(登録番号:第023126号) 株式会社ネットワークバリューコンポネンツ ネットワークエバンジェリスト。ネットワーク、セキュリティ分野のテクニカルマーケティングを担当。ネットワークセキュリティやゼロトラスト、ランサム攻撃対策などを中心に、セキュリティに関する情報発信を行う。 |
PHPに発見された重大な脆弱性とは
今回公表された2件の脆弱性は、PHPの実行環境そのものに存在する問題です。
|
CVE |
脆弱性の概要 |
CVSS v4.0 |
|
CVE-2026-109618 |
メモリ不足時の処理に起因するリモートコード実行の脆弱性 |
9.2 |
|
CVE-2026-109619 |
解放済みメモリに関連する内部状態の不適切な管理に起因するリモートコード実行の脆弱性 |
9.2 |
これらの脆弱性が悪用された場合、攻撃者によってサーバー上で任意のコードが実行され、情報漏えいやシステムの侵害につながるおそれがあります。
The PHP Groupは、PHP-FPM、Apacheのmod_php、php-cgiなど、Webリクエストを処理するPHP環境が影響を受ける可能性があると説明しています。
特に、インターネットに公開されているPHP環境では、優先的な対応が必要です。
修正版はすでに公開
2026年10月21日、The PHP Groupは以下の修正版を公開しました。
|
PHPのバージョン系列 |
修正版 |
|
PHP 8.5 |
8.5.12 |
|
PHP 8.4 |
8.4.27 |
|
PHP 8.3 |
8.3.36 |
|
PHP 8.2 |
8.2.35 |
PHP 8.1以前のバージョンは、PHPプロジェクトによるサポートが終了しています。該当する環境では、サポート対象バージョンへの移行も検討する必要があります。
なお、Linuxディストリビューションや長期サポートベンダーでは、独自に修正をバックポートしている場合があります。影響有無は、単純なバージョン番号だけではなく、パッケージ提供元のセキュリティ情報も確認してください。
※注意※
今回の脆弱性には完全な緩和策がなく、The PHP Groupは修正版へのアップデートを強く推奨しています。


Orca Securityで外部公開されたPHP関連資産を特定する
公表された重大な脆弱性への対応を進めるために欠かせないのが、自組織のクラウド環境に影響を受ける可能性がある資産が存在するかどうかを確認し、特定する作業です。
Orca Securityでは、クラウド資産の構成情報とインストール済みパッケージの情報を組み合わせて、条件に一致する資産を検索できます。
本ブログでは、CNAPP製品であるOrca Securityを活用した調査の流れを紹介します。検証環境を活用し、以下の条件に合致する資産の特定を実際に行っていきましょう。
「外部公開状態で、PHP関連のパッケージがインストールされている資産」
STEP 1:ディスカバリーで検索条件を指定
Orca Securityの左側メニューから「探索」→「ディスカバリー」を開きます。
日本語で、「外部公開状態で、PHP関連のパッケージがインストールされている資産」と検索します。
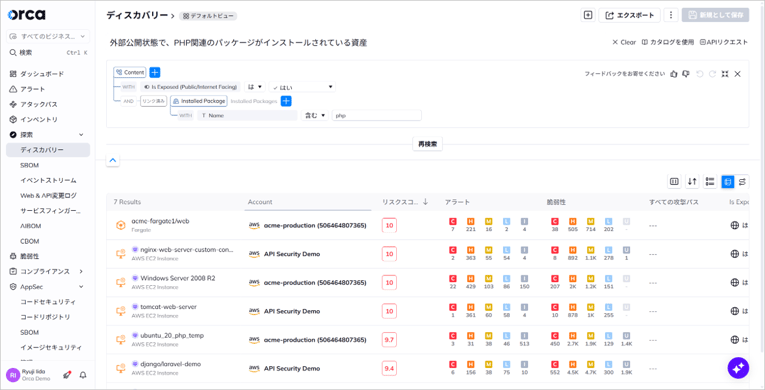
このように、7件の資産が抽出されました。
検索結果には、対象資産、クラウドアカウント、リスクスコア、アラート、脆弱性情報、インストール済みパッケージなどが表示されます。
これにより、クラウド環境全体から、外部公開状態にあり、PHP関連パッケージが存在する資産を絞り込むことができます。
STEP 2:抽出された資産のリスクを確認
次に、検索結果から個々の資産の情報を確認します。
Orca Securityでは、資産のリスクスコアや検出されたアラート、脆弱性情報などを合わせて確認できます。今回の調査では、特に以下の点を確認します。
-
PHP関連パッケージの名称とバージョン
検出された資産をクリックし、右に表示されたポップアップから、「ソフトウェアインベントリ」を選択し、下のタブにある「インストール済みパッケージ」を選択します。
その下にある検索ボックスに「php」と入力すると、フィルターが適用されます。
右側にスライドさせるとVersion情報が表示されます。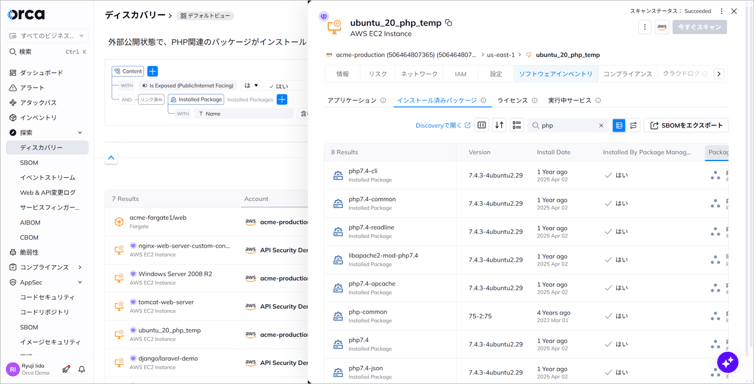
-
外部からのアクセス経路や公開状況
「情報」タブを開き、下にスクロールすると、「インターネットおよびIAMエクスポージャー」の画面が表示されます。ここで、Publicと表示されている場合、送信元制限無しでアクセスが可能になっています。また、間の線上に書かれている数字はポート番号を示しています。この図では、0.0.0.0(送信元制限なし)の22番ポート(SSH)がアクセス可能になっていることが読み取れます。
「情報」タブを開き、下にスクロールすると、「インターネットおよびIAMエクスポージャー」の画面が表示されます。ここで、Publicと表示されている場合、送信元制限無しでアクセスが可能になっています。また、間の線上に書かれている数字はポート番号を示しています。この図では、0.0.0.0(送信元制限なし)の22番ポート(SSH)がアクセス可能になっていることが読み取れます。
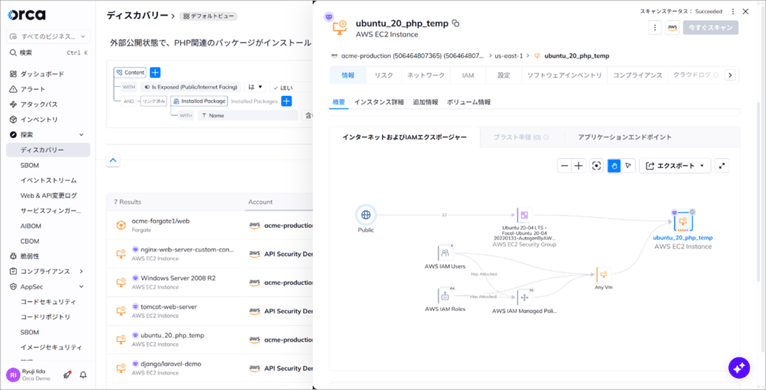
ここで注意したいのは、今回の検索結果が、そのまま脆弱性の影響を受ける資産の一覧になるわけではないという点です。
この検索では、外部公開状態にある資産とPHP関連パッケージの存在を確認しています。実際に脆弱性の影響を受けるかどうかは、PHPのバージョンや修正状況、実行環境などによって異なります。
また、PHP関連パッケージが存在していても、外部公開されたサービスでPHPが実際に使用されているとは限りません。
一方で、脆弱性の検出結果だけに依存せず、資産の公開状況とインストール済みパッケージの情報から調査を開始できることは、緊急対応における利点です。
Orca Securityの早期インテリジェンスで脆弱性情報を確認する
Orca Securityでは、クラウド資産の検索に加え、新たに公表された脆弱性に関する情報も確認できます。
今回のPHPの脆弱性についても、ダッシュボードのニュース機能から関連情報を確認できました。
STEP 1:ダッシュボードのニュースを確認
Orca Securityの「ダッシュボード」にある「ニュース」を開きます。
今回の脆弱性については、次の情報が掲載されています。
「PHP2Shell: two critical unauthenticated RCE flaws patched in PHP core (CVE-2026-109618)」
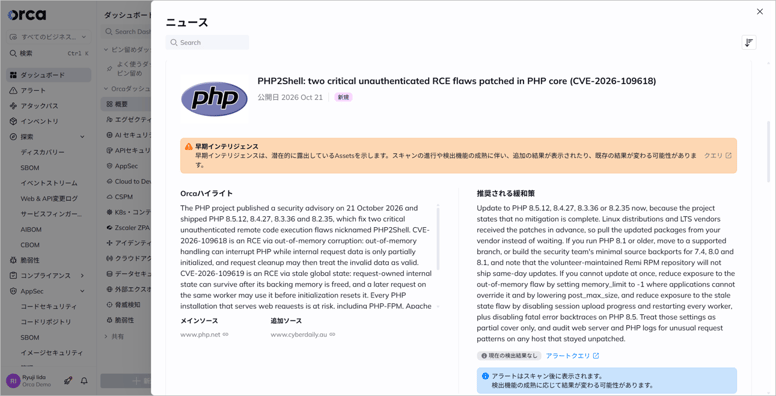
詳細画面には、脆弱性の概要や推奨される緩和策、関連情報へのリンクなどがまとめられています。また、今回のニュースには「早期インテリジェンス」と表示されています。
早期インテリジェンスは、新たに確認された脆弱性などについて、潜在的に影響を受ける資産を早期に把握するための情報です。画面にも示されているとおり、スキャンの進行や検出機能の更新によって、結果が追加または変更される可能性があります。そのため、初期段階で検出結果が表示されていなくても、影響を受ける資産が存在しないと断定することはできません。
STEP 2:クエリからPHP関連パッケージを確認
ニュース画面に表示されている「クエリ」を選択すると、関連するインストール済みパッケージをディスカバリーから確認できます。
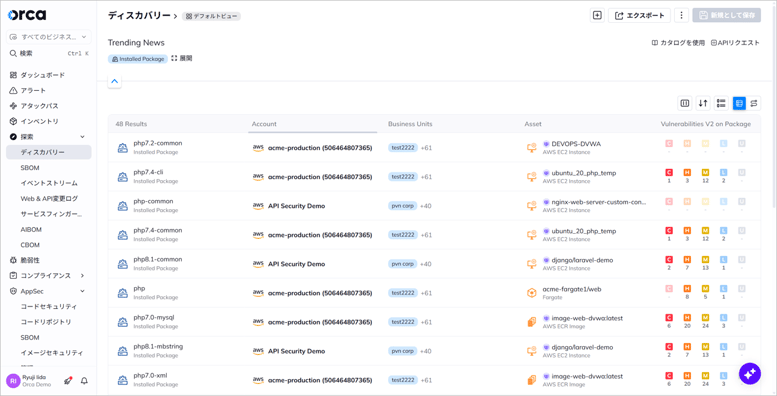
48件の結果が表示されました。
一覧からは、パッケージ名、インストールされている資産、バージョン、関連する脆弱性情報などを確認できます。例えば、以下のようなPHP関連パッケージも検索対象になります。
-
php-common
-
php-mysql
-
php-mbstring
-
php-pdo
このように、PHP本体だけでなく、関連するパッケージのインストール状況もまとめて確認できます。
なお、今回表示された48件の情報は、あくまでパッケージ情報の検索結果です。48台の資産が存在することを意味するものではありません。また、この一覧はPHP関連パッケージの存在を確認するためのものであり、すべてが今回のCVEに該当するわけではありません。
緊急対応に役立つ2つの確認方法
ここまで紹介した機能は、目的に応じて使い分けることができます。
|
確認方法 |
主な目的 |
|
外部公開状態とPHP関連パッケージを組み合わせた検索 |
優先的に調査すべき資産の絞り込み |
|
早期インテリジェンスとパッケージ一覧の確認 |
脆弱性情報の把握と、関連パッケージの棚卸し |
-
外部公開資産を優先して確認する
今回のようなリモートコード実行の脆弱性では、インターネットから攻撃を受ける可能性がある資産への対応が特に重要です。
Orca Securityでは、資産の公開状況とパッケージ情報を組み合わせることで、調査対象を絞り込めます。単に脆弱性の深刻度だけを見るのではなく、実際のクラウド資産の構成を踏まえて対応を進められます。 -
ソフトウェア構成を把握する
インストール済みパッケージの一覧は、今回のPHPの脆弱性対応だけでなく、日常的なソフトウェア資産の管理にも活用できます。例えば、特定のライブラリやソフトウェアに重大な脆弱性が公表された際、該当するコンポーネントがどの資産に存在するかを調査できます。
こうした情報の可視化は、SBOM(Software Bill of Materials)の考え方に沿ったソフトウェア構成要素の把握にも役立ちます。重大な脆弱性が発見されてから初めて資産を調査するのではなく、日頃からソフトウェアの構成情報を把握しておくことが、迅速な対応につながります。
なお、今回紹介した確認方法はPHPに限りません。今後公表されるNode.jsなどの脆弱性についても、同様の方法で関連パッケージがインストールされた資産を絞り込み、影響調査の初動に活用できます。
まとめ
2026年10月21日に公表されたPHPの重大な脆弱性は、認証不要のリモートコード実行につながる可能性があり、早急な対応が求められています。すでに修正版が公開されているため、影響を受ける環境では速やかなアップデートが必要です。
今回紹介したように、Orca Securityを活用すれば、インターネットへの公開状況とインストール済みパッケージの情報を組み合わせ、優先的に調査すべき資産を絞り込めます。さらに、早期インテリジェンスやパッケージ情報の検索機能を利用することで、脆弱性に関する情報収集から影響範囲の調査までを効率化できます。
重大な脆弱性への対応では、「何が危険なのか」を知るだけでなく、「自組織のどこに影響があるのか」を迅速に把握することが重要です。
【無償アセスメント】クラウド環境の緊急点検を実施しませんか?
今回のPHPの脆弱性をきっかけに、自組織のクラウド環境を点検してみませんか?NVCでは、Orca Securityを活用した無償アセスメントをご案内しています。
2種類のレポートをご提供いたします。
-
簡易アセスメントレポート
お客様のクラウド利用状況について、全体概要をまとめてご報告いたします。 -
Orca ファインディングレポート
セキュリティの観点から、特にリスクの高いクラウド上の問題点にフォーカスし、ご報告いたします。
Orca Securityは、AWS、Microsoft Azure、Google Cloudなどのマルチクラウド環境に対応するCNAPP(Cloud-Native Application Protection Platform)です。クラウド環境における脆弱性や設定不備、アクセス権限など、さまざまなリスクを統合的に可視化します。
自組織のクラウド環境に潜むリスクを把握し、今後のセキュリティ対策を検討する機会として、ぜひご活用ください。
参考情報
1. IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026年10月21日)
https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261021.html
2. The PHP Group「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日)
https://www.php.net/archive/2026.php
3. Orca Security「Critical PHP “PHP2Shell” RCE Vulnerabilities Allow Unauthenticated Remote Code Execution」(2026年10月21日)
https://orca.security/resources/blog/php2shell-php-rce-vulnerabilities/
※本記事は2026年10月22日時点の公開情報とOrca Securityの検証環境に基づいています。画面構成や検出結果は、ご利用の環境や製品の更新状況によって異なる場合があります。